

Was ist das?
Ein Zero-Day-Exploit (deutsch: Null-Tage-Ausnutzung) ist ein Schadprogramm oder eine Methode, mit der Angreifer eine neu entdeckte Sicherheitslücke in einer Software ausnutzen. Das Besondere daran, die Schwachstelle ist dem Hersteller der Software noch völlig unbekannt. Der Begriff „Zero-Day“ (Null Tage) verdeutlicht, dass dem Entwickler genau null Tage Zeit blieben, um den Fehler zu beheben, bevor er aktiv angegriffen wurde. Es gibt für diese Sicherheitslücke zu diesem Zeitpunkt also noch kein schützendes Software-Update (Patch).
Wie funktioniert das?
Die Analogie
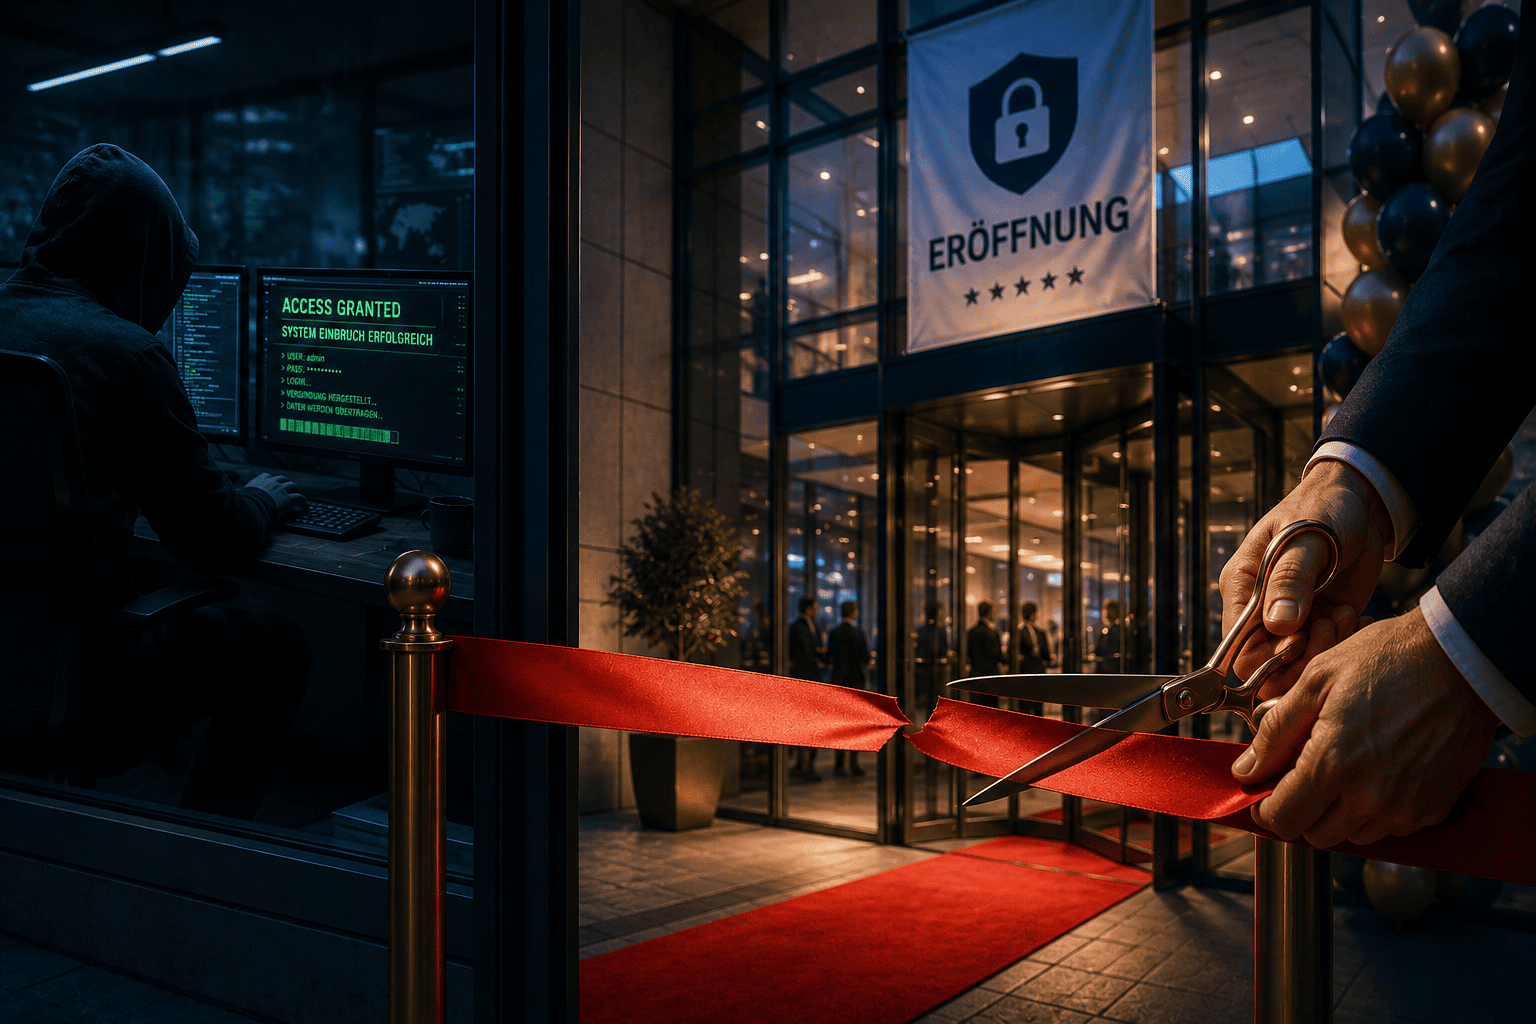
Software wird meist von Menschen geschrieben und ist hochkomplex. Daher schleichen sich unabsichtlich Programmierfehler ein. Der Ablauf eines Zero-Day-Exploits lässt sich gut mit dem Sicherheitskonzept eines Gebäudes vergleichen: Ein Einbrecher entdeckt ein geheimes, vom Architekten völlig übersehenes Loch im Fundament. Bevor der Eigentümer die Schwachstelle bemerken und Steinmetze mit der Reparatur beauftragen kann, nutzt der Angreifer diesen geheimen Zugang bereits aus, um unbemerkt ins Innere zu gelangen.
- Die Schwachstelle: Das unentdeckte Loch im Fundament. Ein Programmierer übersieht einen Fehler im Code. Das System läuft zwar normal, aber das Loch existiert. Der Hersteller weiß nichts davon.
- Die Entdeckung: Cyberkriminelle finden dieses Loch im Fundament vor dem Eigentümer des Gebäudes.
- Der Exploit: Das Einbruchswerkzeug. Die Angreifer entwickeln ein maßgeschneidertes Werkzeug oder eine Anleitung (den Exploit), um genau durch dieses Loch unbemerkt ins Innere des Systems zu gelangen.
- Der Angriff: Sie nutzen das Werkzeug aus, um Daten zu stehlen oder Schadsoftware zu installieren. Erst wenn der Einbruch bemerkt wird, erfährt der Hersteller vom Loch im Zaun und beginnt, es zu flicken.
Infolgedessen nutzt der Angreifer die Schwachstelle gezielt aus, um Schadcode auszuführen und unbemerkt tief ins System einzudringen, noch bevor die Entwickler das Problem überhaupt identifizieren können.
Aus der Praxis
Der präparierte Browser (Arbeitsplatz-Alltag)
Ein Mitarbeiter besucht eine legitime Nachrichtenseite. Auf dieser Seite haben Angreifer unbemerkt einen Schadcode hinterlegt. Dieser Code nutzt eine bis dahin unbekannte Schwachstelle im Internet-Browser des Mitarbeiters aus. Allein durch das Aufrufen der Seite infiziert sich der Computer, ohne dass der Nutzer etwas herunterladen oder bestätigen musste. Allein der Besuch einer manipulierten Webseite kann ausreichen, wenn der Browser eine unbekannte Schwachstelle enthält. Der Nutzer bemerkt davon oft nichts, während im Hintergrund Schadcode ausgeführt wird.
[ Webseiten-Aufruf ]
↓
[ Exploit nutzt unbekannte Lücke im Browser ]
↓
[ Unbeabsichtigte Infektion ]
Die unsichtbare Nachricht (Digitaler Alltag)
Angreifer senden eine speziell formatierte Nachricht an ein Smartphone. Eine Schwachstelle im Betriebssystem führt dazu, dass die Nachricht verarbeitet wird, noch bevor der Nutzer sie überhaupt öffnet. Der Exploit greift im Hintergrund und gibt den Angreifern Zugriff auf Fotos und Kontakte, ohne dass der Besitzer des Telefons Verdacht schöpft.
Warum ist das relevant?
Zero-Day-Exploits sind auf dem digitalen Schwarzmarkt wertvoll und gefährlich, da herkömmliche Sicherheitsmaßnahmen oft machtlos gegen sie sind. Für Unternehmen können die Folgen erheblich sein:
- Kein Schutz durch Signaturen: Klassische Antivirenprogramme suchen nach bekannten Mustern von Schadsoftware. Da ein Zero-Day-Angriff jedoch völlig neu und unbekannt ist, wird er von Standard-Scannern meistens nicht erkannt.
- Hohes Schadenspotenzial: Cyberkriminelle oder staatliche Akteure nutzen diese Lücken gezielt für Spionage oder Sabotage bei Unternehmen und Behörden, da der Erfolg des Angriffs fast garantiert ist, solange kein Update existiert. Es erfolgt Diebstahl von vertraulichen Daten, Ausfall von IT-Systemen. Durch das Einschleusen von Schadsoftware oder Ransomware entstehen zudem finanzielle Schäden und Reputationsverlust.
Hinweis zum Schutz und Umgang
- Zeitnahe Updates: Sobald ein Hersteller von der Lücke erfährt, entwickelt er unter Hochdruck ein Update. Installieren Sie Sicherheitsupdates für Betriebssysteme und Programme immer sofort (am besten über automatische Updates).
- Verhaltensbasierter Schutz: Moderne Sicherheitssoftware verlässt sich nicht nur auf bekannte Muster, sondern überwacht das Verhalten von Programmen. Entfernen Sie nicht benötigte Software und überprüfen Sie E-Mail-Anhänge und Downloads kritisch. Schlägt ein Programm plötzlich einen ungewöhnlichen Pfad ein, wird es blockiert.
- Rechte-Minimierung: Arbeiten Sie im Alltag am Computer nicht mit Administrator-Rechten, sondern mit einem eingeschränkten Benutzerkonto. Selbst wenn ein Exploit zuschlägt, wird es für Angreifer dadurch erheblich schwerer, tiefgreifende Änderungen am System vorzunehmen.
- Anomalie-Erkennung einsetzen: Nutzen Sie Sicherheitslösungen, die ungewöhnliches Verhalten erkennen und Angriffe frühzeitig melden.
Merksatz
Ein Zero-Day-Exploit nutzt eine Sicherheitslücke aus, bevor ein Hersteller sie schließen kann. Gerade weil die Schwachstelle noch unbekannt ist, gehören Zero-Day-Angriffe zu den gefährlichsten Bedrohungen in der Cybersecurity.