

Beobachtung aus der Praxis
Ich erlebe es: Geräte sind sauber in Intune, Compliance steht, BitLocker ist aktiv – und trotzdem wird Windows Hello for Business (WHfB) nur halbherzig genutzt.
Dabei ist die Idee eigentlich einfach: Windows Hello for Business ersetzt das klassische Passwort durch eine gerätegebundene Anmeldung – typischerweise über PIN oder Biometrie. Statt eines zentral gespeicherten Geheimnisses arbeitet das System mit kryptografischen Schlüsseln, die sicher im Gerät liegen.
Der entscheidende Punkt, den ich oft erklären muss: Die PIN ist kein „einfacheres Passwort“. Sie ist ein lokaler Entsperrmechanismus für einen geschützten Schlüssel. Ohne das Gerät ist sie wertlos.
In der Praxis sieht es dann oft anders aus: Die PIN ist „irgendwie da“, aber nicht verbindlich. Biometrie funktioniert bei manchen, bei anderen nicht. Und am Ende bleibt es bei „optional“. Das Problem ist selten die Technik. Es ist die Reihenfolge der Entscheidungen.
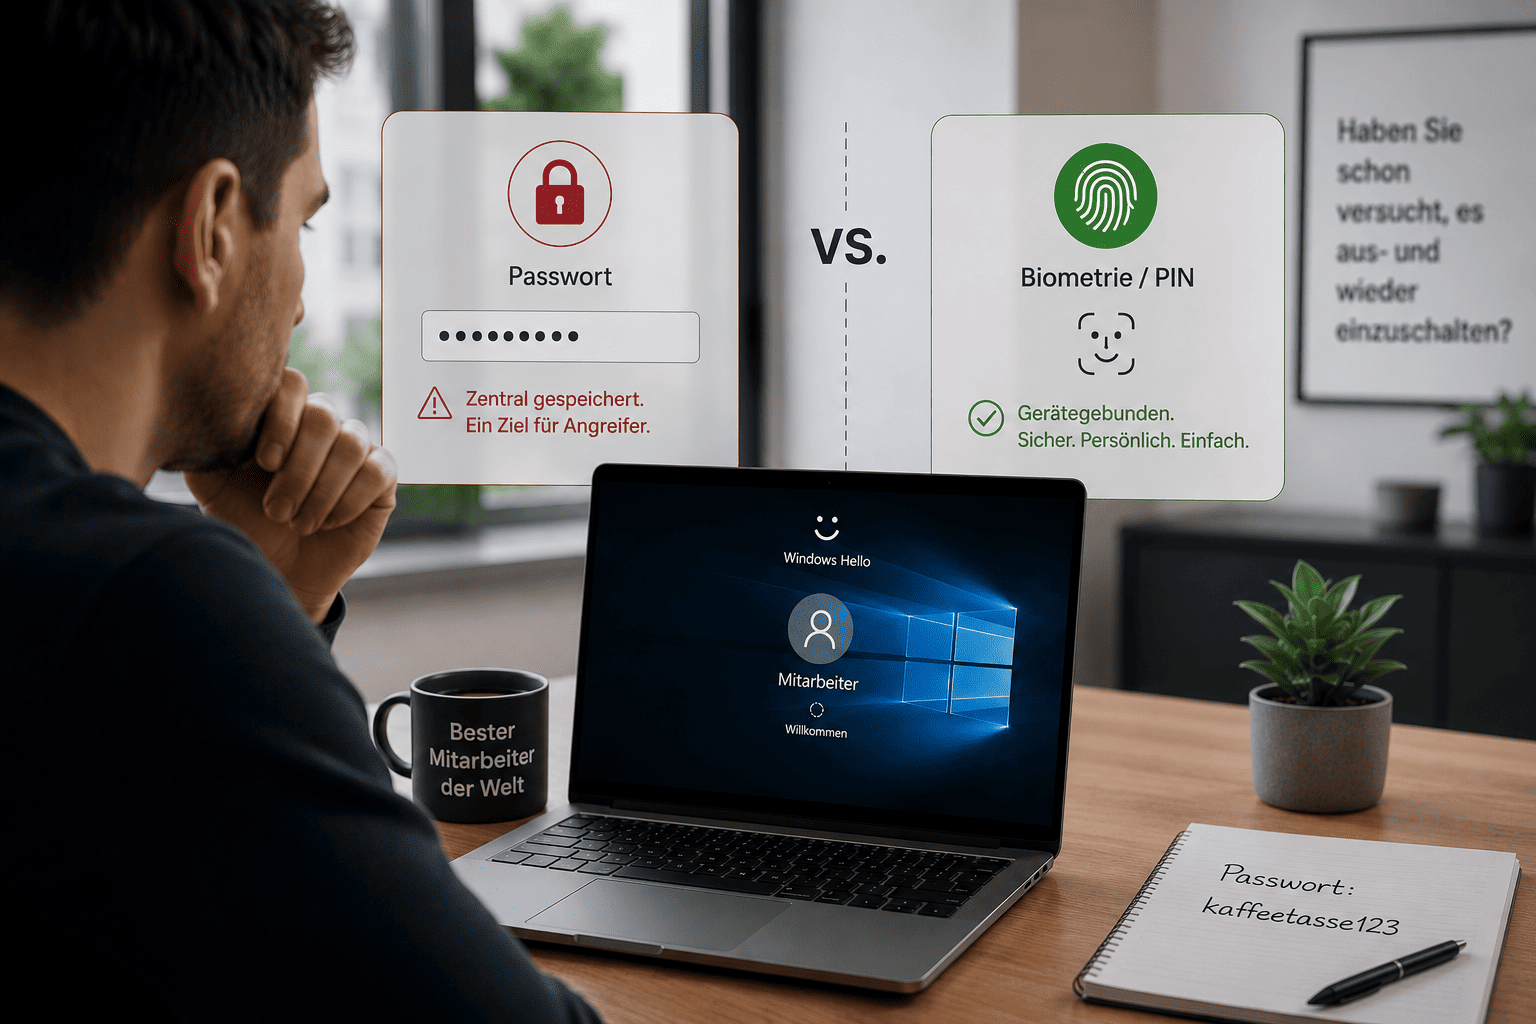
Unterschied zwischen Passwort und Biometrie / PIN
Meine klare Position
Windows Hello for Business gehört als verbindlicher Bestandteil in jeden Intune-Rollout – nicht als spätere Ergänzung.
Warum ich das so sehe: Die Stärke von WHfB liegt in der Kombination aus Gerätebindung und Schlüsseltechnologie – und die wirkt nur, wenn sie konsequent umgesetzt wird.
Was das praktisch bedeutet: Ich plane WHfB vor dem Geräteeinsatz und setze es über Intune-Konfigurationen klar durch.
Mythos vs. Realität
Mythos
„Eine PIN ist unsicherer als ein Passwort.“
Realität
Eine WHfB-PIN ist an ein konkretes Gerät gebunden und schützt einen lokalen Schlüssel – sie kann nicht wie ein Passwort abgegriffen und remote genutzt werden.
Mythos
„Hello ist nur Komfort.“
Realität
WHfB reduziert typische Angriffsflächen rund um Passwörter deutlich.
Mythos
„Wir aktivieren das später, wenn Intune stabil läuft.“
Realität
Spätes Aktivieren führt fast immer zu inkonsistenter Nutzung.
Wie es wirklich funktioniert
Der entscheidende Unterschied liegt im Sicherheitsmodell. Ich erkläre es in der Praxis oft so:
Klassisches Passwort
- Wird zentral geprüft (z. B. Entra ID)
- Kann abgefangen, weitergegeben oder wiederverwendet werden
- Ist unabhängig vom Gerät nutzbar
Windows Hello for Business
- Erstellt ein Schlüsselpaar (privat auf dem Gerät, öffentlich in Entra ID)
- Der private Schlüssel verlässt das Gerät nicht
- Zugriff erfolgt über PIN oder Biometrie
Die PIN ist dabei nur der „Schlüssel zum Schlüssel“.
- Ein Angreifer kann mit einer PIN allein nichts anfangen
- Ohne das Gerät existiert keine nutzbare Identität
- Phishing wird deutlich erschwert, weil kein Passwort übertragen wird
Das ist der Punkt, den ich bei Entscheidern klar mache: Die Sicherheit kommt nicht aus der Komplexität der PIN – sondern aus der Bindung an Gerät + Schlüssel.
Umsetzung über Intune
Geräte → Windows → Konfigurationen
Ich setze bewusst auf wenige, klare Richtlinien:
- 1. Windows Hello for Business aktivieren:
Use Windows Hello for Business = Enabled - 2. PIN-Richtlinien definieren: Mindestlänge (z. B. 6–8 Zeichen), optional alphanumerisch bei höherem Schutzbedarf
- 3. Biometrie steuern: Aktivieren, aber nicht erzwingen, Gerätefähigkeit berücksichtigen
- 4. TPM als Grundlage sicherstellen: Voraussetzung für sicheren Schlüsselspeicher
- 5. Setup erzwingen: Einrichtung beim ersten Login verbindlich machen
Ich vermeide bewusst überkomplexe Richtlinien. Ein klares, konsistentes Setup wirkt besser als viele Optionen.
Typische Fehler
- Hello nur optional anbieten → führt zu parallelen Authentifizierungswelten
- PIN wie ein Passwort behandeln → falsche Diskussion über Sicherheit
- Biometrie unkontrolliert aktivieren → unnötige Supportfälle
- WHfB nachträglich einführen → schwache Durchdringung und Verwirrung
- Richtlinien ohne klare Linie mischen → inkonsistente Nutzererfahrung
Soft-Zone: Mitwirkung & Organisation
Ich sehe WHfB nicht als Technikthema, sondern als Verhaltensänderung. Der entscheidende Satz in der Kommunikation ist für mich:
„Sie melden sich künftig einfacher an – und gleichzeitig wird der Zugriff auf Unternehmensdaten besser geschützt.“
Ich vermeide Wahlmöglichkeiten, wo sie keinen Mehrwert bringen. Zu viele Optionen erzeugen Unsicherheit – nicht Akzeptanz.
Diskussion über die "perfekte" Anmeldemethode
Soft-Zone: Kontrolle, Monitoring, Transparenz
Ich erkläre offen:
- Die PIN wird nicht übertragen
- Biometrische Daten bleiben lokal
- Es wird kein zentraler „Fingerabdruckspeicher“ aufgebaut
Im Monitoring konzentriere ich mich auf:
- Erfolgsquote bei der Einrichtung
- Anteil aktiver WHfB-Nutzung
- Fehler beim Enrollment
Transparenz hilft mehr als Kontrolle.
Praxisbeispiele
„PIN ist unsicher“
So höre ich es oft: PIN bedeutet weniger Sicherheit.
So mache ich es: Ich erkläre das Modell dahinter – Gerät + Schlüssel – und verschiebe die Diskussion weg von der PIN selbst.
„Optional gestartet“
So läuft es oft: Hello wird angeboten, aber nicht verpflichtend.
So mache ich es: Ich setze WHfB direkt im ersten Login-Prozess durch.
„Bestehende Geräte nachziehen“
So läuft es oft: Inkonsistente Nutzererfahrung.
So mache ich es: Ich trenne klar zwischen Neu-Rollout und Migration – und kommuniziere den Unterschied.
Handlungsteil
Ab morgen
- WHfB als festen Bestandteil der Intune-Strategie definieren
- Bestehende Richtlinien unter Geräte → Windows → Konfigurationen prüfen
In den nächsten 30 Tagen
- PIN- und Biometrie-Konzept festlegen
- Pilotgruppe sauber begleiten
Sauber etablieren
- WHfB direkt in den Enrollment-Prozess integrieren
- Nutzung und Fehler strukturiert auswerten
Grenzen & Wirkung
Windows Hello for Business reduziert typische Risiken rund um Passwörter deutlich und macht die Anmeldung stabiler.
Aber: Es wirkt nur dann, wenn es konsistent umgesetzt wird. Schwache Richtlinien oder ein optionaler Ansatz führen schnell dazu, dass der Effekt verpufft.
Ich verstehe WHfB daher als Baustein einer Identitätsstrategie – nicht als Einzelmaßnahme.
Abschluss
Merksatz
„Die Sicherheit von Windows Hello for Business steckt nicht in der PIN – sondern im Zusammenspiel aus Gerät, Schlüssel und klarer Umsetzung.“
Offene Frage: Ist die PIN in deiner Umgebung heute noch ein „Komfortfeature“ – oder schon Teil einer bewussten Sicherheitsentscheidung?