

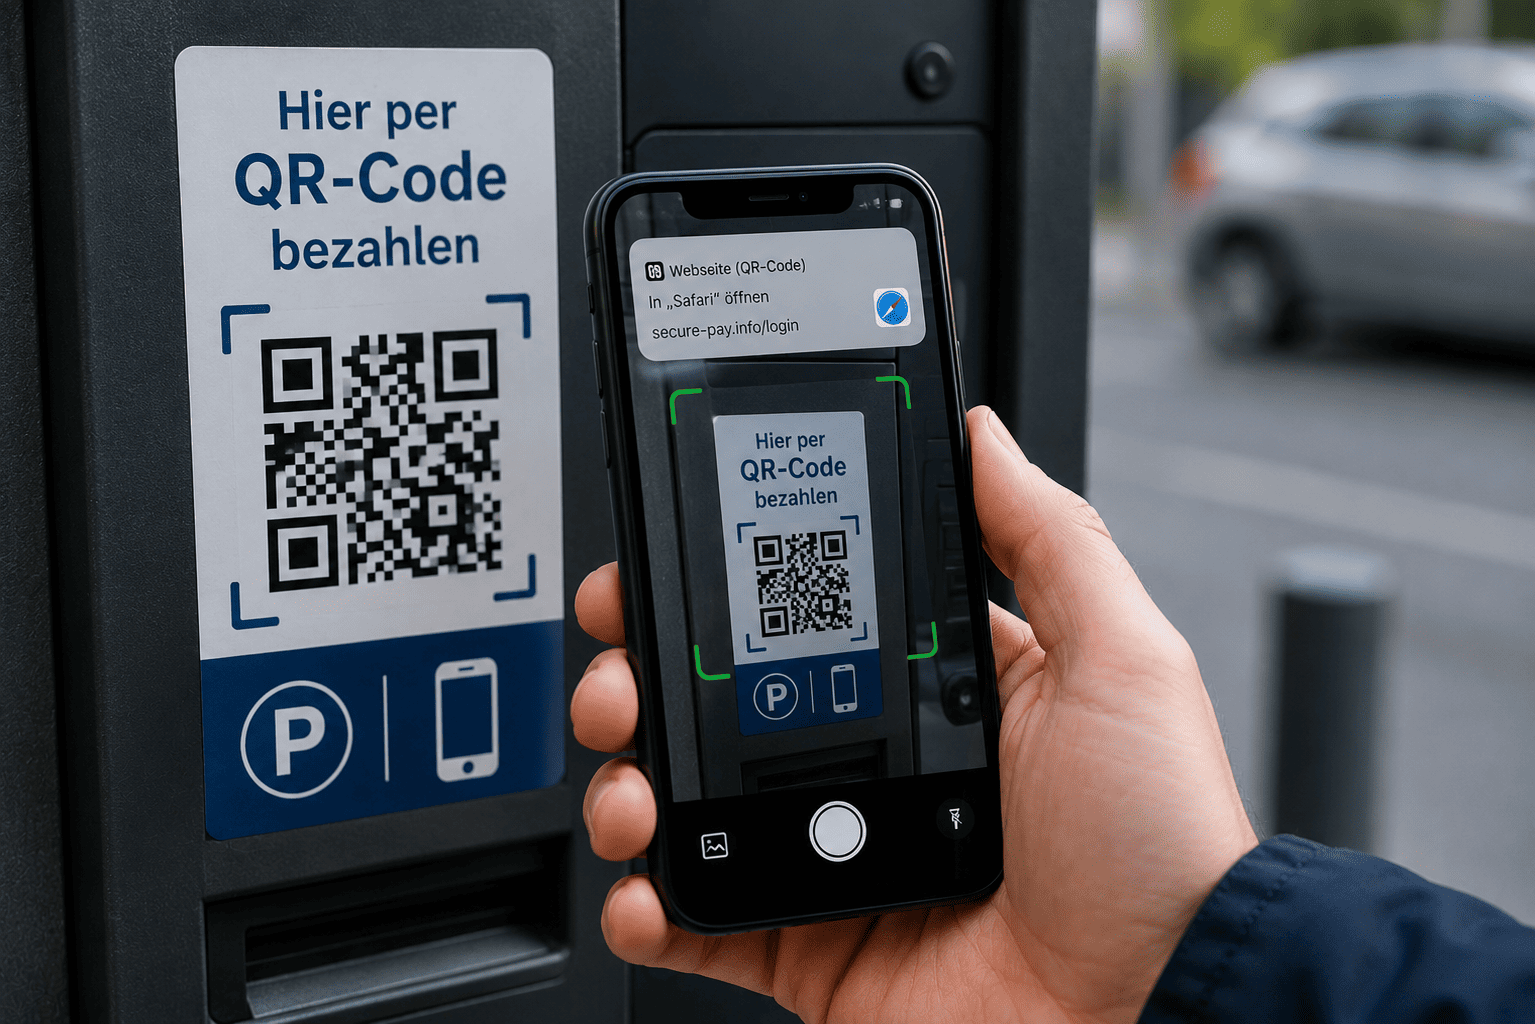
Was ist das?
Der Begriff „Quishing“ setzt sich aus „QR-Code“ und „Phishing“ zusammen. Es bezeichnet eine neue Methode des Trickbetrugs im Internet. Dabei versuchen Angreifer, sensible Daten wie Passwörter, Kreditkarteninformationen oder persönliche Zugangsdaten zu stehlen, indem sie die Opfer dazu verleiten, einen manipulierten oder gefälschten QR-Code mit dem Smartphone einzuscannen.
Wie funktioniert das?
Die Analogie
Man kann sich Quishing wie einen gefälschten Wegweiser an einer offiziellen Kreuzung vorstellen:
- Die vertrauenswürdige Umgebung: Sie befinden sich an einem bekannten Ort – zum Beispiel auf einem Parkplatz, an einer Ladesäule oder auf einer offiziellen Webseite – und erwarten dort einen Hinweis zur Bezahlung oder Anmeldung.
- Der falsche Wegweiser: Betrüger überkleben den echten QR-Code des Anbieters mit einem eigenen, täuschend echt aussehenden QR-Code-Aufkleber.
- Die Umleitung: Wenn Sie diesen Code einscannen, werden Sie nicht zur echten Bezahlseite des Betreibers weitergeleitet, sondern auf eine vom Angreifer nachgebaute, gefälschte Webseite.
- Die Falle: Auf dieser gefälschten Seite werden Sie aufgefordert, Ihre Daten einzugeben. Da die Seite optisch professionell gestaltet ist, bemerken viele Nutzer den Betrug erst, wenn die Daten bereits in den Händen der Kriminellen sind.
Aus der Praxis
Im Alltag (Der gefälschte Parkschein-Automat)
Ein Autofahrer möchte sein Fahrzeug auf einem öffentlichen Parkplatz abstellen. Da er kein Bargeld hat, nutzt er den QR-Code auf dem Automaten, um per Smartphone zu bezahlen. Der Code wurde jedoch von Betrügern überklebt. Der Fahrer gibt auf der verlinkten Webseite seine Kreditkartendaten ein. Das Geld landet nicht beim Parkplatzbetreiber, sondern bei den Angreifern, die die Daten nun für weitere Einkäufe missbrauchen.
Im Büro (Die gefälschte IT-Sicherheitswarnung)
Ein Mitarbeiter erhält eine E-Mail, die scheinbar von der internen IT-Abteilung stammt. Darin wird er aufgefordert, seine Multi-Faktor-Authentisierung (MFA) zu aktualisieren. Statt eines Links enthält die E-Mail einen QR-Code, den der Mitarbeiter mit dem privaten Smartphone einscannen soll. Sobald er das tut, landet er auf einer gefälschten Anmeldeseite, die seine geschäftlichen Zugangsdaten abgreift.
Warum ist das relevant?
Quishing nimmt stark zu, da herkömmliche Sicherheitsfilter in E-Mail-Systemen darauf optimiert sind, geschriebenen Text und Links (URLs) zu untersuchen. Ein Bild – wie ein QR-Code – wird von älteren Filtern oft nicht als Bedrohung erkannt und einfach durchgelassen.
Zudem wechseln Nutzer beim Scannen das Medium: Sie wechseln vom geschützten Firmen-Laptop auf ihr privates Smartphone, auf dem meist weniger Sicherheitsbarrieren installiert sind.
Hinweis zu Schutz und Umgang im Alltag
- Prüfen vor dem Scannen: Achten Sie bei physischen QR-Codes (z. B. an Ladestationen oder Automaten) darauf, ob es sich um Aufkleber handelt, die den originalen Code überdecken.
- Vorschau kontrollieren: Moderne Smartphone-Kameras zeigen vor dem Öffnen einer Webseite eine Vorschau der URL an. Prüfen Sie kritisch, ob die Webadresse plausibel ist und zum echten Anbieter gehört (z. B. auf Tippfehler oder ungewöhnliche Endungen achten).
- Keine voreiligen Downloads: Laden Sie niemals Apps oder Dateien herunter, die Ihnen direkt nach dem Scannen eines QR-Codes angeboten werden.
- Gesunder Zweifel bei E-Mails: Wenn Sie per E-Mail aufgefordert werden, einen QR-Code einzuscannen (insbesondere für Anmeldungen oder Passwortänderungen), verifizieren Sie die Anfrage über einen separaten Kanal bei Ihrer IT-Abteilung oder dem Absender.