

Was ist das?
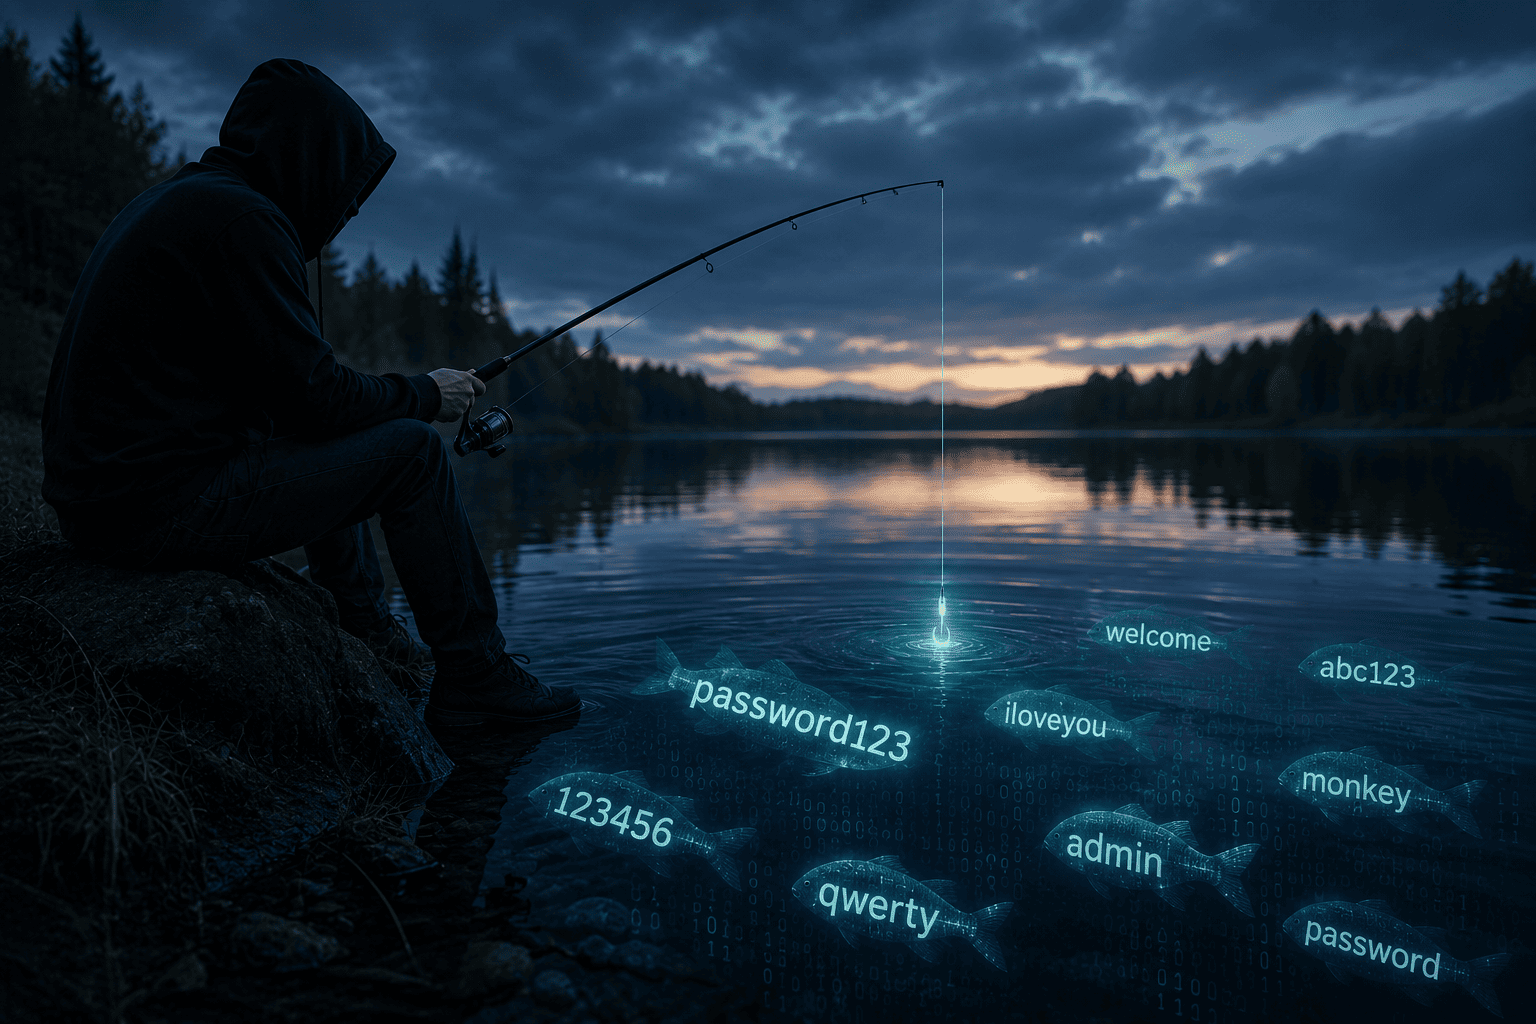
Der Begriff „Phishing“ leitet sich vom englischen Wort für Angeln („fishing“) ab, kombiniert mit dem Begriff „Passwords“ (Passwort-Fischen). Es bezeichnet eine Methode des Social Engineering, bei dem Angreifer versuchen, über gefälschte E-Mails, Kurznachrichten oder Webseiten an sensible Daten von Nutzern zu gelangen.
Das Ziel ist es meist, Passwörter, Kreditkartendaten oder Identitäten zu stehlen oder Schadsoftware auf einem Gerät zu installieren.
Wie funktioniert das?
Die Analogie
Man kann sich Phishing wie einen Betrüger vorstellen, der sich als offizieller Postbote verkleidet:
- Der Köder: Der Betrüger steht in einer täuschend echten Uniform vor Ihrer Tür (die gefälschte E-Mail mit offiziellem Logo) und übergibt Ihnen ein Schreiben.
- Die Täuschung: In dem Brief steht, dass Ihr Bankkonto aufgrund einer Sicherheitsüberprüfung dringend gesperrt werden muss, es sei denn, Sie bestätigen Ihre Daten sofort auf dem beiliegenden Formular.
- Der Datenabfluss: Da der Brief und die Uniform echt wirken, füllen Sie das Formular aus und geben es dem Boten zurück. In der digitalen Welt tragen Sie Ihre Daten auf einer gefälschten Webseite ein, die der echte Server der Bank zu sein scheint. Die Daten gehen direkt an den Angreifer.
Aus der Praxis
Im Arbeitsalltag (Die Postfach-Aktualisierung)
Ein Mitarbeiter erhält eine E-Mail, die scheinbar vom internen IT-Service der Firma stammt. Darin heißt es, dass sein E-Mail-Speicher voll sei und er sich über den bereitgestellten Link anmelden müsse, um eine Löschung des Kontos zu verhindern. Der Link führt auf eine nachgebaute Login-Seite. Gibt der Mitarbeiter dort seine Zugangsdaten ein, haben die Angreifer Zugriff auf das gesamte Firmennetzwerk.
Im digitalen Alltag (Die Paket-Benachrichtigung)
Ein Verbraucher erhält eine SMS eines bekannten Paketdienstes: „Ihr Paket kann nicht zugestellt werden, da Zollgebühren in Höhe von 1,99 Euro ausstehen. Bitte zahlen Sie hier.“ Aus Neugier oder weil tatsächlich eine Lieferung erwartet wird, klickt der Nutzer auf den Link und gibt seine Kreditkartendaten ein.
Warum ist das relevant?
Phishing ist der weltweit häufigste Einstiegspunkt für schwerwiegende Cyberangriffe auf Unternehmen und Privatpersonen.
Angreifer nutzen dabei gezielt menschliche Eigenschaften wie Neugier, Hilfsbereitschaft, Respekt vor Autoritäten oder Angst vor Konsequenzen (z. B. Kontosperrung) aus. Sobald Zugangsdaten erbeutet wurden, können Kriminelle Identitätsdiebstahl begehen, Konten plündern oder im Firmenkontext Lösegeld erpressen (Ransomware).
Hinweis zu Schutz und Umgang im Alltag
Da Phishing-Angriffe technologische Schutzbarrieren oft durchbrechen, ist die Aufmerksamkeit des Nutzers der wichtigste Schutzfaktor. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) empfiehlt die Einhaltung der „3-Sekunden-Regel“ beim Eingang von Nachrichten:
- Absender prüfen: Schauen Sie sich die tatsächliche E-Mail-Adresse des Absenders an, nicht nur den angezeigten Namen. Häufig verbergen sich dahinter kryptische Adressen.
- Kein Druck: Keine Bank und kein seriöses Unternehmen fordert Sie per E-Mail oder SMS unter Fristsetzung auf, Passwörter oder PINs einzugeben.
- Links kontrollieren: Fahren Sie mit der Maus über einen Link (ohne zu klicken), um zu sehen, wohin er tatsächlich führt.
- Zwei-Faktor-Authentisierung (2FA): Aktivieren Sie diesen Schutz, wo immer es möglich ist. Selbst wenn Angreifer Ihr Passwort erbeuten, können sie sich ohne den zweiten Faktor (z. B. einen Code auf dem Smartphone) nicht anmelden.