

Was ist das?
Ein Intrusion Prevention System (IPS) (auf Deutsch: Angriffsverhinderungssystem) ist eine aktive Sicherheitssoftware oder eine Hardware-Komponente in Computernetzwerken.
Es überwacht kontinuierlich den gesamten Datenverkehr innerhalb eines Netzwerks auf bösartige Aktivitäten, bekannte Angriffsaktivitäten oder Verletzungen von Sicherheitsrichtlinien.
Das entscheidende Merkmal eines IPS im Vergleich zu reinen Erkennungssystemen (IDS) ist seine Fähigkeit, Bedrohungen nicht nur zu bemerken, sondern diese vollautomatisch und in Echtzeit zu blockieren, bevor sie Schaden anrichten können.
Wie funktioniert das?
Ein IPS wird direkt in den Datenstrom des Netzwerks integriert (sogenannter In-Line-Betrieb).
Jedes Datenpaket muss das IPS passieren, bevor es sein eigentliches Ziel erreicht.
Das System nutzt im Wesentlichen zwei Methoden, um Gefahren zu identifizieren:
- Signaturbasierte Erkennung: Das IPS gleicht Datenpakete mit einer Datenbank bekannter Angriffsmuster (Signaturen) ab – ähnlich wie ein Virenscanner.
- Anomaliebasierte Erkennung: Das System kennt den normalen, gesunden Datenverkehr im Netzwerk. Weicht ein Verhalten drastisch davon ab (z. B. wenn ein PC plötzlich tausende Verbindungsanfragen pro Sekunde sendet), schlägt das System an.
Analogie aus dem Alltag
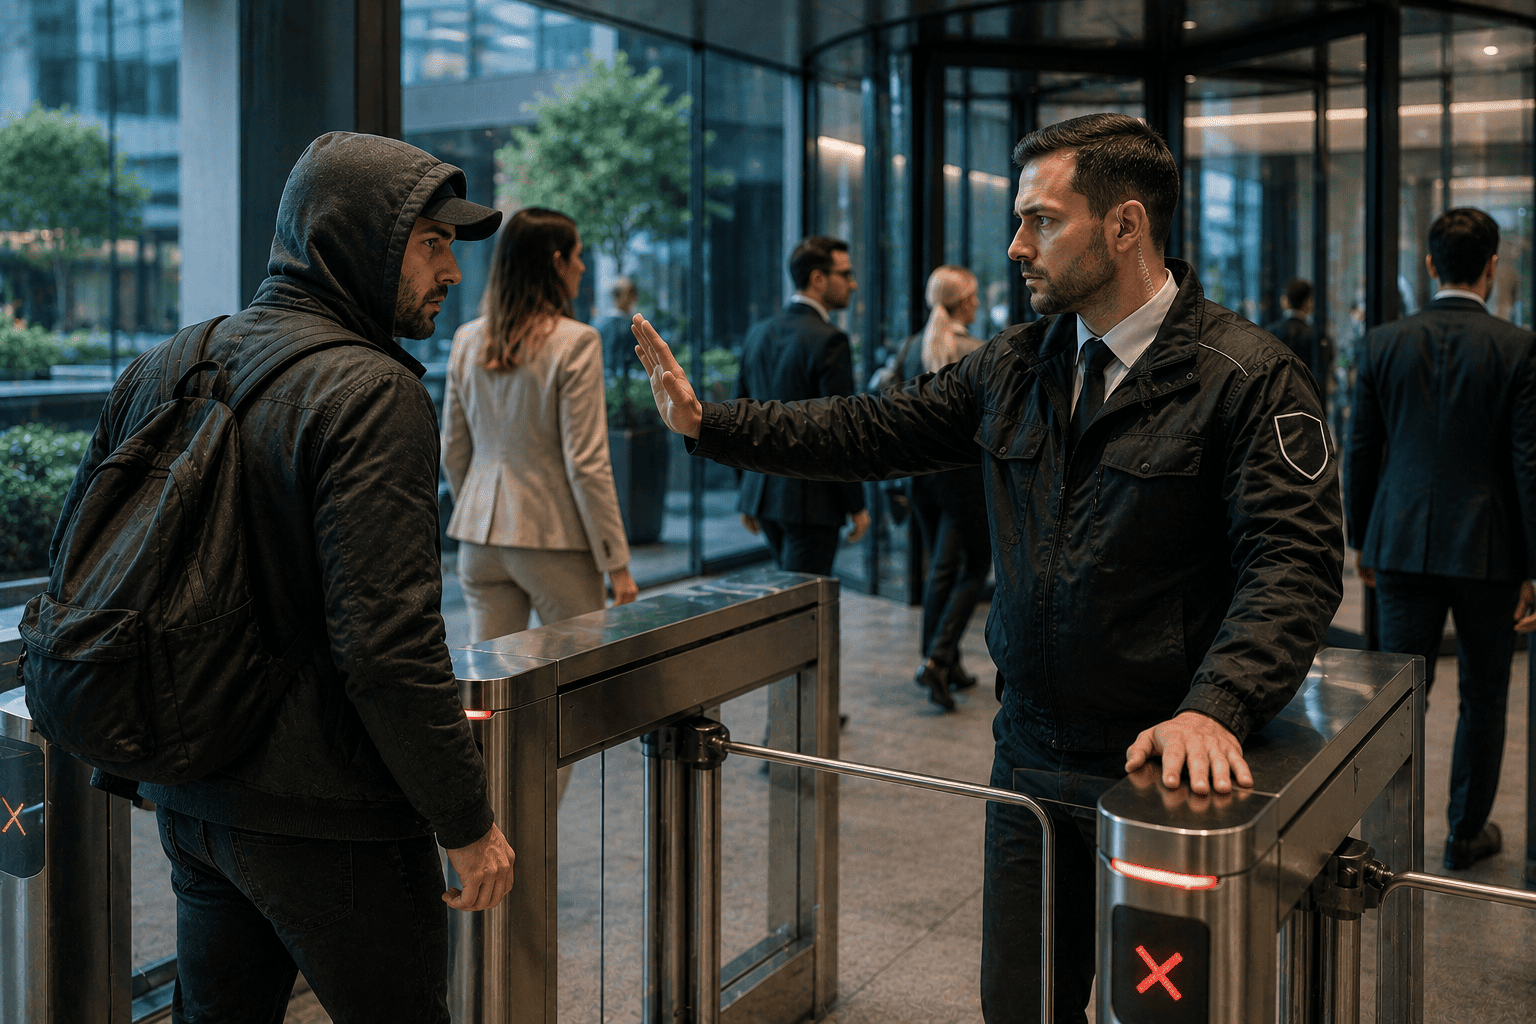
Stellen Sie sich ein IPS wie einen hochentwickelten, digitalen Sicherheitsdienst am Einlass einer Großveranstaltung vor.
Der Sicherheitsmitarbeiter steht direkt in der Einlassschleuse.
Er gleicht die Gesichter der Besucher mit einer ständig aktualisierten Fahndungsliste ab (Signatur).
Gleichzeitig achtet er darauf, ob sich jemand auffällig verhält oder versucht, Absperrungen zu überspringen (Anomalie).
Erkennt er einen bekannten Unruhestifter oder eine akute Bedrohung, warnt er nicht nur die Zentrale, sondern hält die Person sofort physisch fest und verwehrt ihr den Zutritt.
Sobald das IPS eine Gefahr erkennt, reagiert es sofort: Es lässt die schädlichen Datenpakete fallen (Drop), sperrt die IP-Adresse des Angreifers komplett und alarmiert die IT-Sicherheitsabteilung.
Aus der Praxis
Abwehr von bekannten Software-Schwachstellen
Ein Angreifer versucht aus dem Internet, eine Sicherheitslücke in einem ungepatchten Firmenserver auszunutzen, um Schadcode einzuschleusen.
Das IPS fängt die Anfrage ab, erkennt das typische Bit-Muster dieses Exploit-Versuchs und blockiert die Verbindung, noch bevor die Anfrage den Server erreicht.
Schutz vor Brute-Force-Angriffen
Ein infizierter Computer versucht, das Passwort eines administrativen Zugangs durch millionenfaches, automatisiertes Ausprobieren zu knacken.
Das IPS registriert die unnatürlich hohe Frequenz der fehlgeschlagenen Login-Versuche aus derselben Quelle (Anomalie) und sperrt die IP-Adresse des Angreifers für die nächsten 24 Stunden.
Warum ist das relevant?
In Zeiten, in denen Cyberangriffe hochgradig automatisiert ablaufen, können menschliche Administratoren nicht schnell genug reagieren, um einen laufenden Einbruch manuell zu stoppen.
Ein IPS bietet hierbei entscheidende Vorteile:
- Automatisierte Schadensabwehr: Da das System eigenständig handelt, schützt es die Infrastruktur rund um die Uhr – auch am Wochenende oder mitten in der Nacht.
- Entlastung der IT-Abteilung: Ein Großteil des alltäglichen „Hintergrundrauschens“ an Cyberangriffen (wie automatisierte Portscans oder bekannte Schadsoftware-Wellen) wird im Keim erstickt, sodass sich IT-Teams auf komplexe Sicherheitsaufgaben konzentrieren können.
- Erfüllung von Sicherheitsstandards: Für Behörden und Unternehmen, die unter Regularien wie das BSI-Gesetz fallen, ist der Einsatz von Systemen zur Angriffserkennung und -verhinderung oft gesetzlich oder durch Branchenstandards vorgeschrieben.