

Was ist das?
Ein Honeypot (englisch für „Honigtopf“) ist eine gezielt eingerichtete Falle in der Cybersecurity.
Es handelt sich um ein IT-System, ein Netzwerk, eine Datenbank oder ein Programm, das absichtlich ungesichert oder verwundbar im Netzwerk platziert wird.
Das Ziel ist es, Angreifer anzulocken, um ihre Aktivitäten zu überwachen, ihre Methoden zu analysieren und sie von den tatsächlichen, wertvollen Produktivsystemen eines Unternehmens abzulenken.
Da ein Honeypot im regulären Geschäftsbetrieb keine echte Funktion hat, ist jeder Zugriff darauf automatisch verdächtig.
Wie funktioniert das?
Ein Honeypot simuliert für den Angreifer ein lohnendes Ziel – beispielsweise einen schlecht gesicherten Server mit scheinbar sensiblen Kundendaten oder ein System mit bekannten Sicherheitslücken.
Sobald ein Hacker oder ein automatisiertes Schadprogramm (wie ein Bot) versucht, in das System einzudringen, schnappt die Falle zu.
Analogie aus dem Alltag
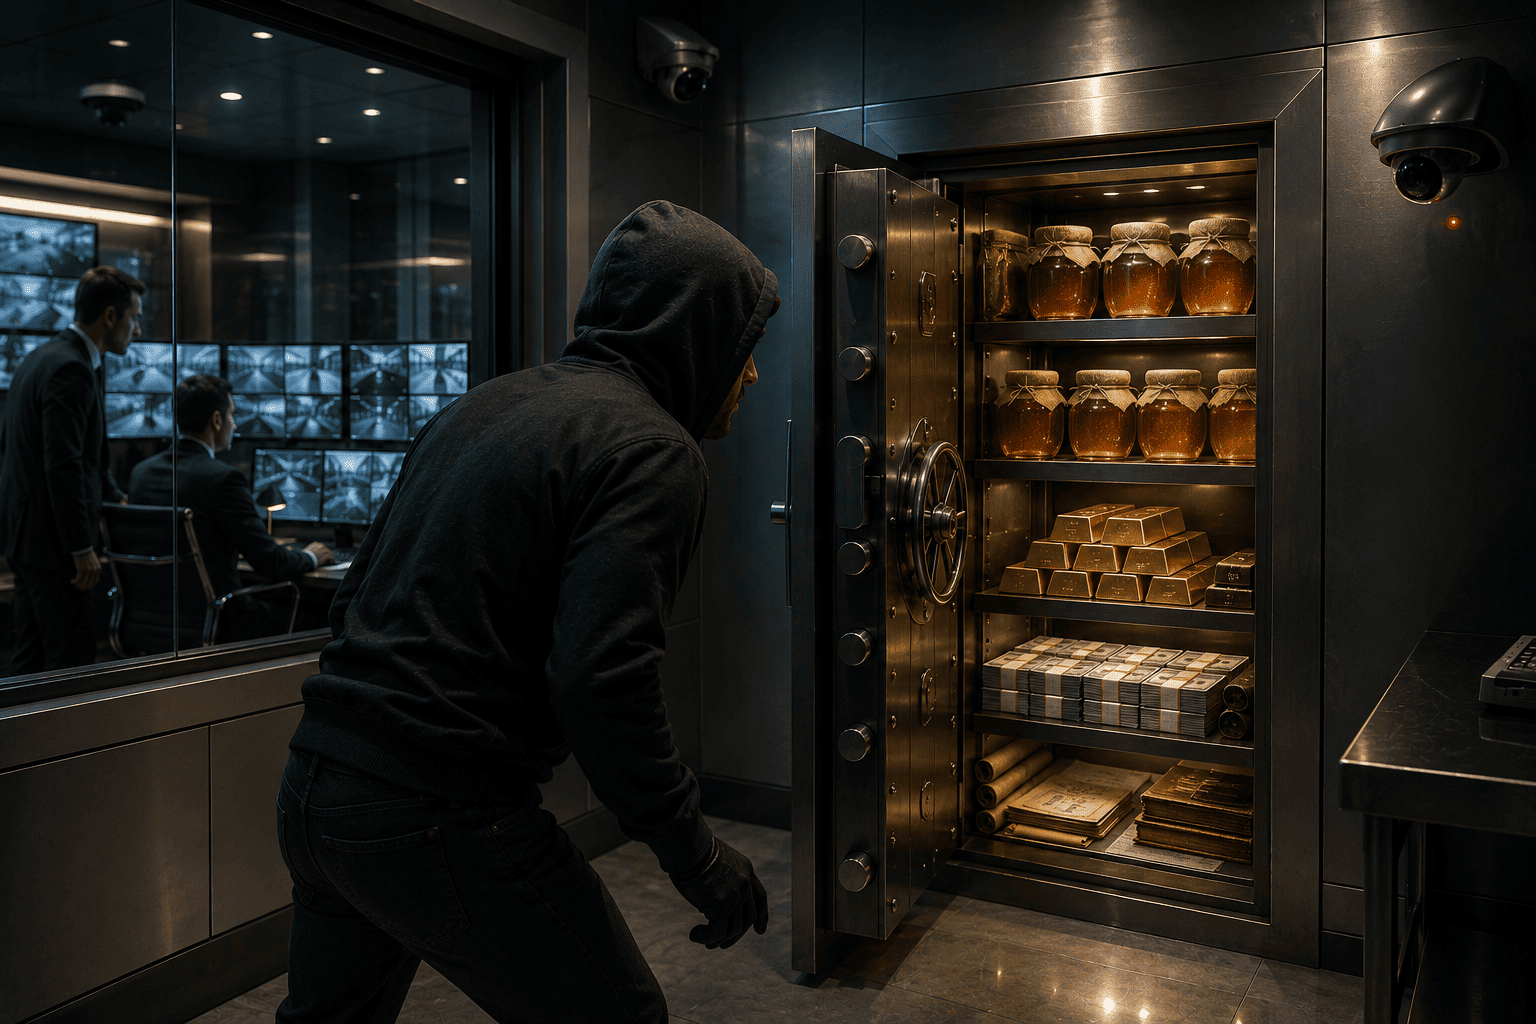
Stellen Sie sich ein großes Kaufhaus vor, das sich vor Einbrechern schützen möchte.
Die Sicherheitsfirma baut eine versteckte Kulisse auf, die von außen wie der Haupttresor des Hauses aussieht.
Die Tür steht einen Spalt offen und drinnen liegen gefälschte Geldscheine.
Einbrecher werden von diesem vermeintlich leichten Ziel magisch angezogen.
Während sie versuchen, das Falschgeld zu stehlen, werden sie von Kameras gefilmt, ihre Werkzeuge werden analysiert und die Polizei wird lautlos alarmiert.
Die echten Einnahmen im echten Tresor bleiben unberührt.
Der Angreifer merkt in der Regel nicht, dass er sich in einer künstlichen, isolierten Umgebung bewegt.
Sicherheitsverantwortliche können währenddessen jeden Tastendruck und jeden Befehl des Angreifers in Echtzeit protokollieren.
Aus der Praxis
Der virtuelle Datenbank-Server
Ein Unternehmen stellt einen Server ins Internet, der sich als unverschlüsselte SQL-Datenbank ausgibt und Namen wie
kunden_datenbank_2026.db enthält.
Ein Angreifer, der das Netzwerk scannt, findet diesen Server und versucht, die Daten abzugreifen.
Das IT-Sicherheitsteam erkennt den Einbruchversuch sofort, blockiert die IP-Adresse des Angreifers im echten Netzwerk und analysiert die verwendete Methode.
Gefälschte Logins im Firmennetzwerk
Innerhalb eines Firmennetzwerks werden digitale „Köder“ ausgelegt (sogenannte Honeytokens).
Das können scheinbar wichtige Passwörter in Textdateien sein.
Sucht ein Angreifer, der bereits einen PC im Netzwerk infiziert hat, nach solchen Daten und nutzt das gefälschte Passwort, schlägt das System sofort Alarm.
Warum ist das relevant?
Honeypots bieten der Cybersecurity unschätzbare Vorteile im Kampf gegen Cyberkriminalität:
- Frühwarnsystem: Sie erkennen Angriffe oft weit vor den klassischen Sicherheitssystemen, da es keinen legitimen Grund gibt, warum jemand auf einen Honeypot zugreifen sollte (nahezu null Fehlalarme).
- Erforschung neuer Methoden: Sicherheitsbehörden wie das BSI nutzen weltweite Honeypot-Netzwerke, um neue, bisher unbekannte Angriffsmethoden (Zero-Day-Exploits) und Schadsoftware zu isolieren und zu analysieren.
- Ablenkung: Angreifer verschwenden Zeit und Energie an wertlosen Attrappen, während die echten Unternehmensdaten geschützt bleiben.
Hinweis zum Umgang und Risiken
Obwohl Honeypots sehr effektiv sind, erfordern sie im professionellen Einsatz Fachwissen:
- Einbruchsrisiko: Ein Honeypot muss strikt vom restlichen Firmennetzwerk isoliert sein. Wenn die Absperrung fehlerhaft konfiguriert ist, könnte ein Angreifer den Honeypot als Sprungbrett nutzen, um in das tatsächliche Netzwerk einzudringen.
- Rechtliche Aspekte: Die Protokollierung von Daten muss datenschutzkonform erfolgen, insbesondere wenn versehentlich reguläre Daten oder IP-Adressen erfasst werden.