

Was ist das?
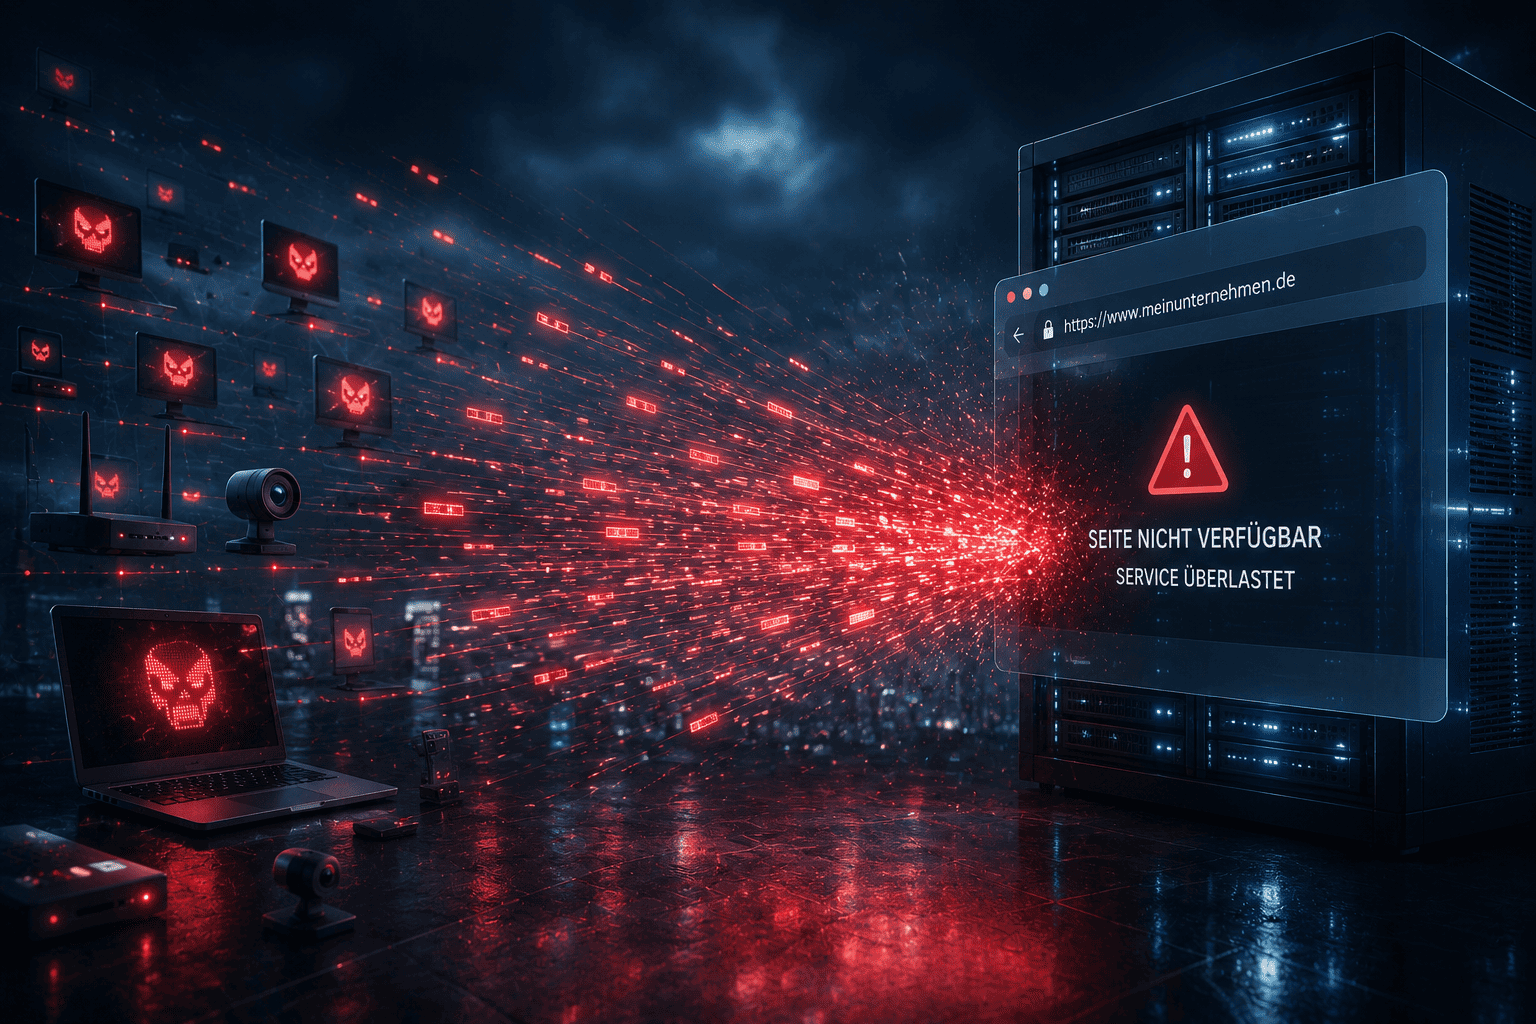
Ein DDoS-Angriff ist eine gezielte Überlastung eines Online-Dienstes wie einer Website, eines Servers oder eines Cloud-Dienstes. Anders als bei einem einfachen Denial-of-Service (DoS), bei dem ein einzelner Angreifer versucht, einen Dienst zu blockieren, verteilt ein DDoS-Angriff die Last auf viele kompromittierte Systeme (Bots) in einem Botnetz. Alle diese infizierten Rechner werden gleichzeitig auf das Ziel losgelassen und senden so viele Anfragen, dass die legitimen Nutzer den Dienst nur extrem langsam oder gar nicht mehr erreichen. Diese Überlastung ist vorsätzlich.
Physische Ausfälle, Hardware-Defekte oder unbeabsichtigte Lastspitzen sind kein DDoS.
Wie funktioniert das / Wie entsteht es?
Die Analogie
Stellen Sie sich einen Supermarkt mit zehn geöffneten Kassen vor. Solange normale Kunden einkaufen, funktioniert alles problemlos. Plötzlich betreten jedoch tausende Personen gleichzeitig den Markt – nicht um einzukaufen, sondern nur um jede Kasse dauerhaft zu blockieren. Echte Kunden kommen dadurch nicht mehr zum Zug, obwohl der Supermarkt technisch gar nicht kaputt ist.
Die Methode: Angreifer bauen zunächst ein Botnetz auf, indem sie durch Malware tausende oder sogar Millionen fremde Geräte (PCs, IoT-Geräte, Router, Kameras) kapern. Diese Bots erhalten von einem Kontrollserver den Befehl, eine massive Menge an Datenpaketen – etwa Anfragen an eine Website oder gezielte Pakete an einen Serverport – zum selben Zeitpunkt zu versenden.
Durch diese Flut wird die verfügbare Bandbreite des Opfers ausgeschöpft; der Server kann legitime Anfragen nicht mehr bearbeiten, die Antwortzeiten steigen und der Dienst fällt aus.
Manche DDoS-Varianten nutzen zusätzlich Schwachstellen, um das Zielsystem gezielt zum Absturz zu bringen.
Angriffsziel sind meist öffentlich erreichbare Dienste – Web- und Mail-Server, DNS-Server, VPN-Zugänge oder Sicherheitskomponenten. Insbesondere Systeme mit hoher Außenwirkung wie Online-Shops, Cloud-Plattformen oder Verwaltungsportale werden angegriffen, weil ein Ausfall viele Nutzer trifft und wirtschaftlichen Schaden verursacht.
Angreifergruppen können Motive wie Erpressung, politische Botschaften oder Ablenkung von anderen Einbruchsversuchen haben.
Das BSI beobachtete 2026 z. B., dass eine prorussische Gruppe („NoName057(16)“) über das Tool DDoSia Attacken gegen deutsche Ziele fuhr, um Aufmerksamkeit zu erzeugen. Seit Februar 2026 stieg die Zahl der gemeldeten DDoS-Angriffe deutlich an.
Aus der Praxis
Online-Shop am Aktionstag
Ein beliebter Online-Shop kündigt einen großen Rabattaktionstag an. Kurz nach Beginn können Kunden die Website nicht mehr erreichen; es erscheint nur „Seite nicht verfügbar“. Ursache: Ein Botnetz überflutet den Shop mit Millionen Anfragen, sodass der Webserver keine Ressourcen mehr für echte Kunden hat. Für das Unternehmen bedeutet das Umsatzverlust und unzufriedene Kunden.
Kommunale Website unter Druck
Während politischer Spannungen richten sich hacktivistische Angreifer gegen die Website einer Kommune. Das Ziel wird mit Anfragen überlastet, sodass Bürger keine Formulare abrufen können. Im Hintergrund versuchen dieselben Täter, Netzwerk-Zugangsdaten zu stehlen. Der DDoS-Angriff dient hier als Ablenkung und Druckmittel – auch kleinere Behörden und KMU können betroffen sein.
Warum ist das relevant?
- Ausfall kritischer Dienste: Wenn Websites, Onlineshops oder Cloud-Dienste ausfallen, können Nutzer nicht einkaufen, kommunizieren oder auf Daten zugreifen. Unterbrechungen treffen auch Produktionssysteme oder kritische Infrastrukturen.
- Wirtschaftliche Schäden und Reputationsverlust: Umsatzverlust, entgangene Aufträge, Vertragsstrafen und verärgerte Kunden belasten Unternehmen. Wiederholte Ausfälle schädigen zudem das Vertrauen in Marke und Service.
- Ablenkung für weitere Angriffe: Während ein DDoS die Aufmerksamkeit bindet, können Angreifer parallel Schadsoftware einschleusen oder Daten stehlen. Deshalb muss ein Unternehmen sowohl die Verfügbarkeit als auch die Integrität seiner Systeme schützen.
Schutz, Umgang und Bedeutung im Alltag
- Organisation und Vorbereitung: Identifizieren Sie gefährdete Systeme, klären Sie interne Verantwortlichkeiten und stellen Sie Checklisten für den Ernstfall bereit. Schulen Sie Verantwortliche und vereinbaren Sie mit Ihrem Internet-Provider einen Notfall-Kontakt.
- Technische Maßnahmen: Härtung von Servern (Begrenzung gleichzeitiger Verbindungen, Aktivierung von SYN-Cookies), Segmentierung der Netzwerke, Monitoring und Traffic-Analyse. Im Angriffsfall können Blackholing oder Sinkholing (Filtern von Angriffsverkehr am Router oder an der Firewall) die Last reduzieren. DDoS-Mitigation-Appliances bzw. Schutz-Services bei Providern filtern den Datenstrom großflächig.
- Krisenreaktion: Bilden Sie ein Krisenreaktionsteam, informieren Sie Management, Internet-Provider und ggf. das BSI. Dokumentieren und melden Sie den Angriff (inkl. IP-Adressen und Zeitstempel) zur weiteren Analyse.
Bedeutung im Alltag
Für Privatpersonen ist ein DDoS-Angriff oft nur als „nicht erreichbare Website“ sichtbar. Wer eine Seite nicht laden kann, sollte zunächst warten: Häufig liegt ein technischer Fehler oder eine Überlastung vor.
Betreiber von Online-Diensten müssen hingegen aktiv vorbeugen und im Ernstfall mit ihrem Provider zusammenarbeiten, um die Verfügbarkeit zu wahren. In der digitalen Welt ist die stabile Erreichbarkeit ebenso wichtig wie die Vertraulichkeit und Integrität der Daten.
Merksatz
Ein DDoS-Angriff stiehlt keine Daten, sondern setzt Dienste außer Gefecht, indem er sie mit Anfragen überflutet. Ziel ist es, Verfügbarkeit zu zerstören und damit wirtschaftlichen und gesellschaftlichen Schaden zu verursachen.