

Was ist das?
CryptoLocker ist eine Form der Ransomware (Erpressungs-Trojaner), die Daten auf einem Computer verschlüsselt und erst gegen Zahlung eines Lösegelds wieder freigibt. Erstmals wurde CryptoLocker im Jahr 2013 in großem Stil eingesetzt und gilt als eine der ersten „Krypto-Ransomware“-Wellen. Das Bundesamt für Sicherheit in der Informationstechnik (BSI) beschreibt, dass unter diesem Namen bereits 2005 Ransomware mit Verschlüsselungsfunktion breit auftrat. CryptoLocker befällt vor allem Windows-Computer, kann aber über angeschlossene Netzlaufwerke auch andere Systeme erreichen.
Wie funktioniert CryptoLocker?
- Infektionsweg: Laut der Threat-Analyse von Sophos wurde CryptoLocker ab September 2013 über Spam-E-Mails verbreitet. Diese E-Mails richteten sich vor allem an Geschäftsanwender und enthielten häufig eine angebliche „Kundenbeschwerde“ als Vorwand. In einem ZIP-Anhang befand sich ein ausführbares Programm; wer die Datei öffnete, startete den Trojaner. Weitere Verbreitungswege waren Malware-Kampagnen über das Botnet Gameover Zeus.
- Etablierung: Nach dem Start kopiert sich das Schadprogramm ins Benutzerverzeichnis, legt Autostart-Einträge in der Windows-Registry an und löscht das ursprüngliche Programm, damit es auf Anhieb schwer zu erkennen ist. Erst wenn eine Verbindung zu einem Steuerungsserver (Command-and-Control) hergestellt wurde, beginnt die Verschlüsselung.
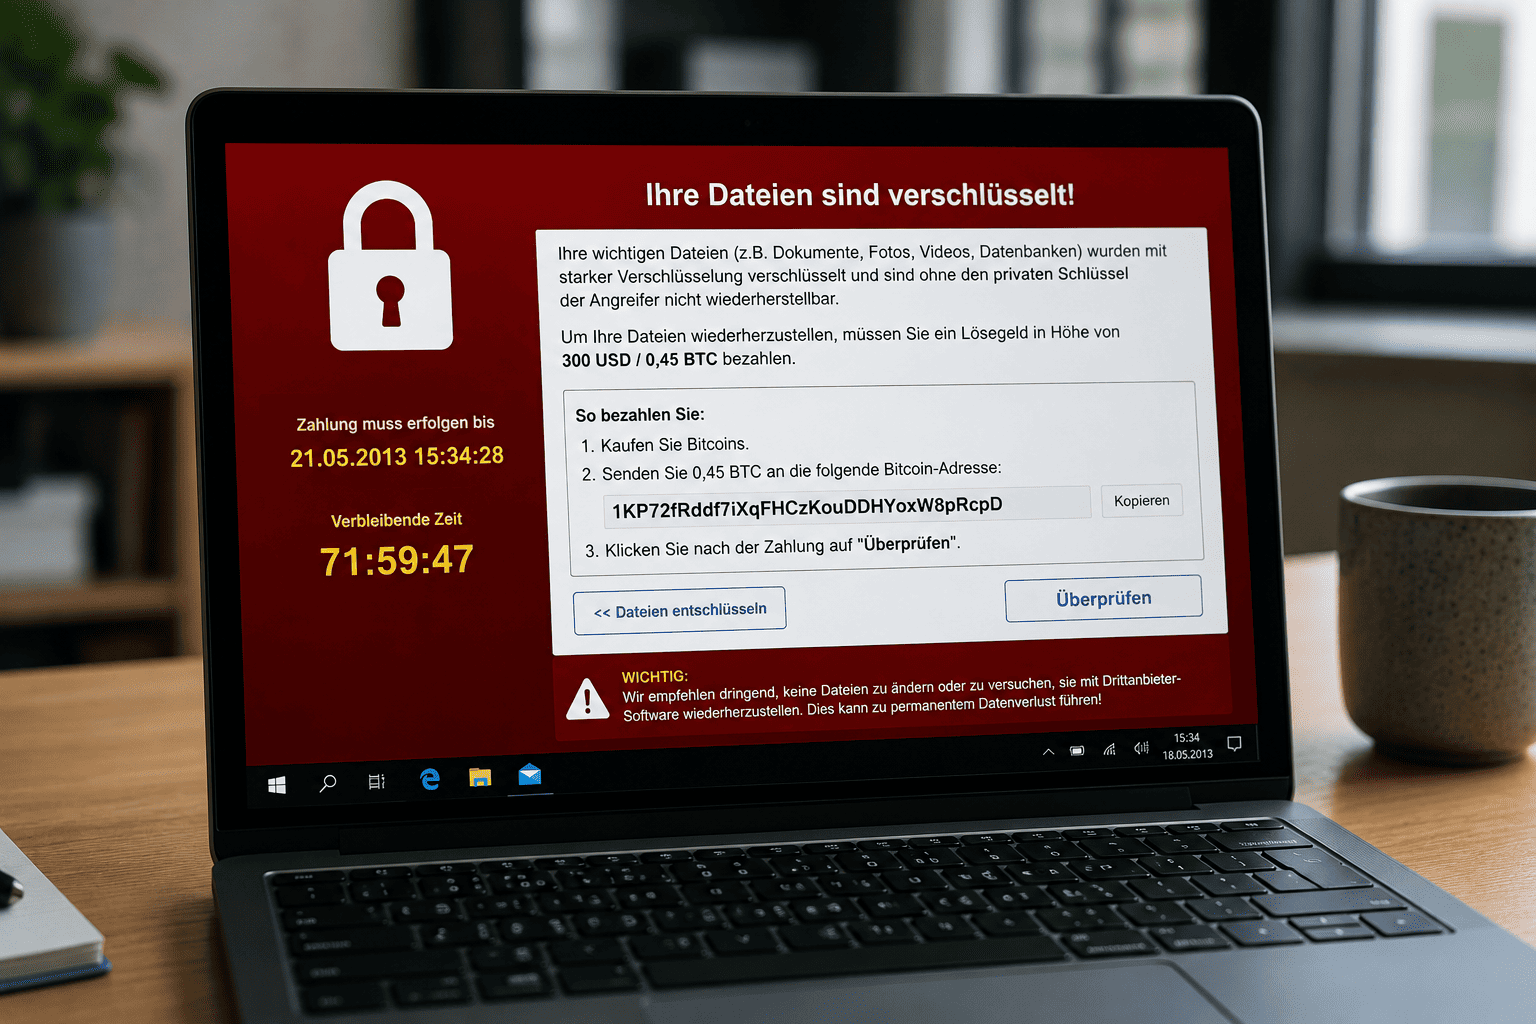
- Verschlüsselung: CryptoLocker nutzt die Kryptografie-Schnittstelle von Microsoft (CryptoAPI) und kombiniert RSA- und AES-Algorithmen. Zunächst wird anhand einer Liste von Dateierweiterungen festgelegt, welche Dateien betroffen sind (z. B. Dokumente, Bilder, Datenbanken). Für jede Datei erzeugt der Trojaner einen individuellen AES-Schlüssel, verschlüsselt damit den Inhalt und verschlüsselt anschließend den AES-Schlüssel mit dem öffentlichen RSA-Schlüssel des Angreifers. Diese Kombination macht eine Entschlüsselung ohne den privaten Schlüssel der Täter nahezu unmöglich. Sobald alle Dateien verschlüsselt sind, erscheint eine Erpressernachricht mit Zahlungsaufforderung (z. B. 300 US-Dollar oder Bitcoins).
Aus der Praxis
E-Mail-Anhang im Büro
Ein Mitarbeiter einer kleinen Firma erhält eine E-Mail mit dem Betreff „Kundenbeschwerde“ und öffnet den ZIP-Anhang. Das darin verborgene Programm installiert CryptoLocker, verschlüsselt die lokalen Dokumente und sämtliche Dateien auf dem Netzlaufwerk. Die Firma verliert wichtige Daten, weil keine aktuellen Backups vorhanden sind.
Privater Computer und USB-Laufwerke
Eine Privatperson lädt einen vermeintlichen PDF-Rechnungseingang herunter. Kurz darauf werden alle Fotos, Briefe und sogar Dateien auf einem angeschlossenen USB-Backup-Laufwerk verschlüsselt. Ein eingeblendetes Fenster mit Countdown fordert Bitcoin-Zahlung, um die Daten zurückzuerhalten.
Warum ist das relevant?
Ransomware-Angriffe verursachen hohe Kosten und Datenverluste. CryptoLocker war ein „Wendepunkt“, weil es zum ersten Mal starke kryptografische Verfahren einsetzte und auch Netzlaufwerke verschlüsselte. Für Privatpersonen bedeutet ein Befall den Verlust wertvoller Fotos oder Dokumente. Unternehmen können im schlimmsten Fall ihren Betrieb einstellen müssen. Da die Zahlung des Lösegelds keine Garantie für die Freigabe der Daten bietet, rät das BSI, Anzeige zu erstatten und regelmäßig Backups anzulegen.
Schutz und Umgang
- Vorsicht bei E-Mails: Öffnen Sie keine unerwarteten Anhänge oder Links – insbesondere ZIP- oder EXE-Dateien in vermeintlichen Rechnungen oder Beschwerden.
- Aktualisierte Software: Halten Sie Betriebssysteme und Sicherheitssoftware auf dem neuesten Stand und installieren Sie verfügbare Sicherheitsupdates zeitnah.
- Regelmäßige Backups: Legen Sie Sicherungskopien Ihrer wichtigen Daten an (idealerweise offline oder in der Cloud), um im Notfall ohne Lösegeldzahlung wiederherstellen zu können.
- Antiviren- und E-Mail-Filter: Setzen Sie vertrauenswürdige Virenschutz- und Spam-Filter ein. Viele Produkte erkennen bekannte Varianten von CryptoLocker und blockieren schädliche Anhänge.
- Bewusstsein schaffen: Schulen Sie Mitarbeiter und Familienmitglieder im sicheren Umgang mit E-Mails und im Erkennen von Phishing-Angriffen.
Indem Sie diese Maßnahmen befolgen, reduzieren Sie die Wahrscheinlichkeit einer Infektion mit CryptoLocker oder anderen Ransomware-Varianten erheblich. Im Ernstfall sollten Sie unverzüglich die Polizei informieren und professionelle Hilfe in Anspruch nehmen, anstatt auf die Forderungen der Erpresser einzugehen.