

Was ist das?
Credential Stuffing ist eine Angriffsmethode im Bereich der Cyberkriminalität. Der Begriff bezeichnet das automatisierte Ausprobieren von gestohlenen oder geleakten Benutzer-/Passwort-Kombinationen bei anderen Onlinediensten. Ziel ist es, sich Zugang zu fremden Konten zu verschaffen. Der britische National Cyber Security Centre beschreibt den Kern dieser Methode so: Angreifer testen zuvor bei einem Dienst kompromittierte Zugangsdaten bei anderen Diensten in der Hoffnung, dass Nutzer dasselbe Passwort wiederverwenden. Die Masche funktioniert, weil viele Menschen ihre Passwörter mehrfach verwenden – dieselbe Kombination aus E-Mail-Adresse und Passwort schützt dann nicht nur einen Streaming-Dienst, sondern auch das Postfach oder Online-Shopping-Konto.
Wie funktioniert das?
- Datenlecks als Quelle: Bei großen Datenlecks oder Phishing-Kampagnen erbeuten Kriminelle Listen mit Benutzernamen und Passwörtern. Die BSI-Lageberichte warnen, dass solche Sammlungen aus vielen alten und aktuellen Daten bestehen.
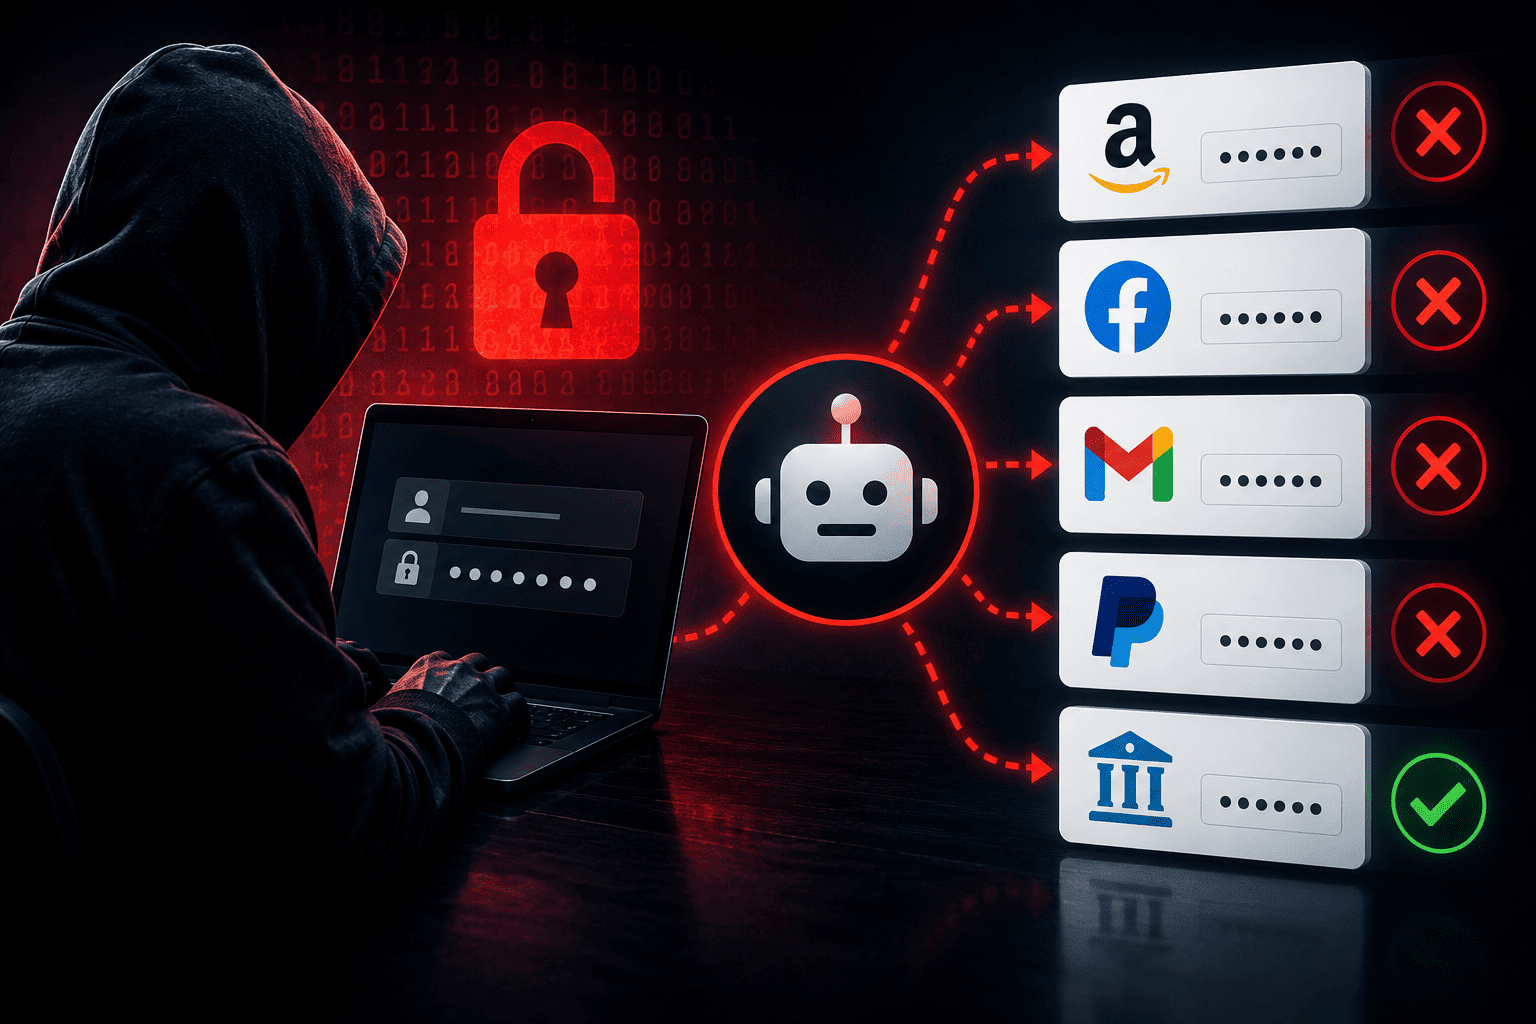
- Automatisierte Attacken: Angreifer füttern diese Listen in sogenannte Bots. Diese Programme versuchen automatisiert, sich mit den gestohlenen Kombinationen bei anderen Diensten anzumelden. Es handelt sich nicht um „klassisches“ Brute-Force-Raten einzelner Passwörter, sondern um das systematische Wiederverwenden realer Zugangsdaten.
- Erfolgsfaktor Passwort-Reuse: Da viele Nutzer ihre Passwörter für verschiedene Plattformen wiederverwenden, haben die Angreifer mit dieser Methode Erfolg.
- Ausnutzung eroberter Konten: Gelingt die Übernahme eines Kontos, können Kriminelle Bestellungen tätigen, private Nachrichten lesen, Identitätsdiebstahl begehen oder durch Zugriff auf Unternehmenssysteme weitergehende Schäden anrichten.
Aus der Praxis:
Schlüsselbund statt Passwörter
Stellen Sie sich vor, ein Einbrecher findet einen verlorenen Schlüsselbund mit mehreren beschrifteten Schlüsseln. Statt nur das ursprünglich betroffene Haus zu öffnen, versucht der Einbrecher jeden Schlüssel an anderen Haustüren in der Nachbarschaft – in der Hoffnung, dass manche Türen gleichschließend sind. Beim Credential Stuffing funktioniert das ähnlich: Die "Schlüssel" (Benutzername und Passwort) stammen aus einem Datenleck, und die „Haustüren“ sind die Login-Seiten verschiedener Online-Konten.
Die folgende Grafik veranschaulicht dieses Vorgehen:
Multifaktor-Schutz als Riegel
Im zweiten Beispiel meldet sich ein Benutzer bei einem E-Mail-Anbieter an. Trotz richtiger Kombination aus Benutzername und Passwort fordert der Dienst zusätzlich einen Einmal-Code aus einer Authentifizierungs-App auf dem Smartphone an. Selbst wenn Angreifer die Zugangsdaten besitzen, scheitern sie ohne den zweiten Faktor. So kann Mehrfaktor-Authentifizierung Credential-Stuffing-Angriffe abwehren.
Warum ist das relevant?
Credential Stuffing ist für Privatpersonen und Unternehmen gefährlich, weil große Mengen gestohlener Login-Daten im Umlauf sind. Die BSI-Berichte machen deutlich, dass Angreifer diese Listen automatisiert gegen viele Dienste testen. Die Gefahr wird durch den Bequemlichkeitsfehler der Passwort-Wiederverwendung erhöht.
Kompromittierte Konten können zu finanziellen Verlusten, Identitätsdiebstahl oder zum Zugriff auf interne Unternehmenssysteme führen. Zudem können aus erbeuteten Konten weitere Phishing-Angriffe gestartet werden, bei denen Angreifer die Vertrauenswürdigkeit des Kontos ausnutzen.
Hinweise zum Schutz und Umgang
- Einzigartige und starke Passwörter: Verwenden Sie für jeden Dienst ein anderes Passwort. Passwort-Manager helfen dabei, die Übersicht zu behalten.
- Mehrfaktor-Authentifizierung aktivieren: Wo immer möglich, sollte ein zweiter Faktor (z. B. Einmal-Code oder Hardware-Token) genutzt werden. Die BSI weist darauf hin, dass die Nutzung von Zwei-Faktor-Authentifizierung das Risiko verringert, dass gestohlene Passwörter ausreichen, um Zugang zu erhalten.
- Leak-Checker nutzen: Ob eigene E-Mail-Adressen betroffen sind, lässt sich mit Leak-Checkern von Hochschulen oder öffentlichen Institutionen prüfen.
- Sensibilisierung im Unternehmen: Unternehmen sollten Mitarbeitende für die Gefahren der Passwort-Wiederverwendung sensibilisieren und technische Maßnahmen wie automatisierte Login-Überwachung und Bot-Erkennung einsetzen.
Durch diese Maßnahmen lässt sich das Risiko, Opfer eines Credential-Stuffing-Angriffs zu werden, deutlich reduzieren. Die wichtigsten Punkte – eindeutige Passwörter und Mehrfaktor-Authentifizierung – sind auch im privaten Umfeld umsetzbar und stärken die digitale Selbstverteidigung.