

Was ist das?
Unter Business E-Mail Compromise (BEC) versteht man eine gezielte Betrugsmasche, bei der Angreifer E-Mails nutzen, um sich als vertrauenswürdige Personen auszugeben und so Geld oder sensible Daten zu ergaunern. Laut Microsoft Security imitieren Kriminelle bei dieser Form des Social Engineerings häufig CEOs, CFOs oder andere leitende Personen, um Mitarbeitende zur Überweisung von Geld oder zur Herausgabe vertraulicher Informationen zu bewegen. Diese Betrugsmasche hat sich als äußerst lukrativ erwiesen; bereits eine einzige erfolgreiche BEC-Attacke kann ein Unternehmen Millionen kosten.
Wie funktioniert es?
Die Angriffe sind sorgfältig vorbereitet. Kriminelle beobachten ihr Ziel, sammeln öffentlich verfügbare Informationen über Mitarbeitende, Prozesse und Geschäftspartner und nutzen diese, um glaubwürdige Nachrichten zu formulieren. Anders als bei Massenphishing werden oft echte E-Mail-Konten gehackt oder täuschend ähnliche Domänen registriert (E-Mail-Spoofing. Anschließend senden die Täter personalisierte Nachrichten mit einem hohen Dringlichkeitsgrad; sie geben sich als Vorgesetzte, Anwälte oder Lieferanten aus und fordern eine vertrauliche, schnelle Überweisung. Neuere Angriffe nutzen sogar generative KI, um Schreibstile und Tonfall überzeugend zu imitieren.
Ein typischer Ablauf umfasst mehrere Schritte:
Aufklärung:
Angreifer recherchieren über soziale Medien, Geschäftsberichte oder kompromittierte Postfächer, um Ansprechpartner und Prozesse zu identifizieren.
E-Mail-Spoofing oder Kontenübernahme:
Sie fälschen eine Adresse oder übernehmen ein legitimes Konto, etwa durch Phishing.
Social Engineering:
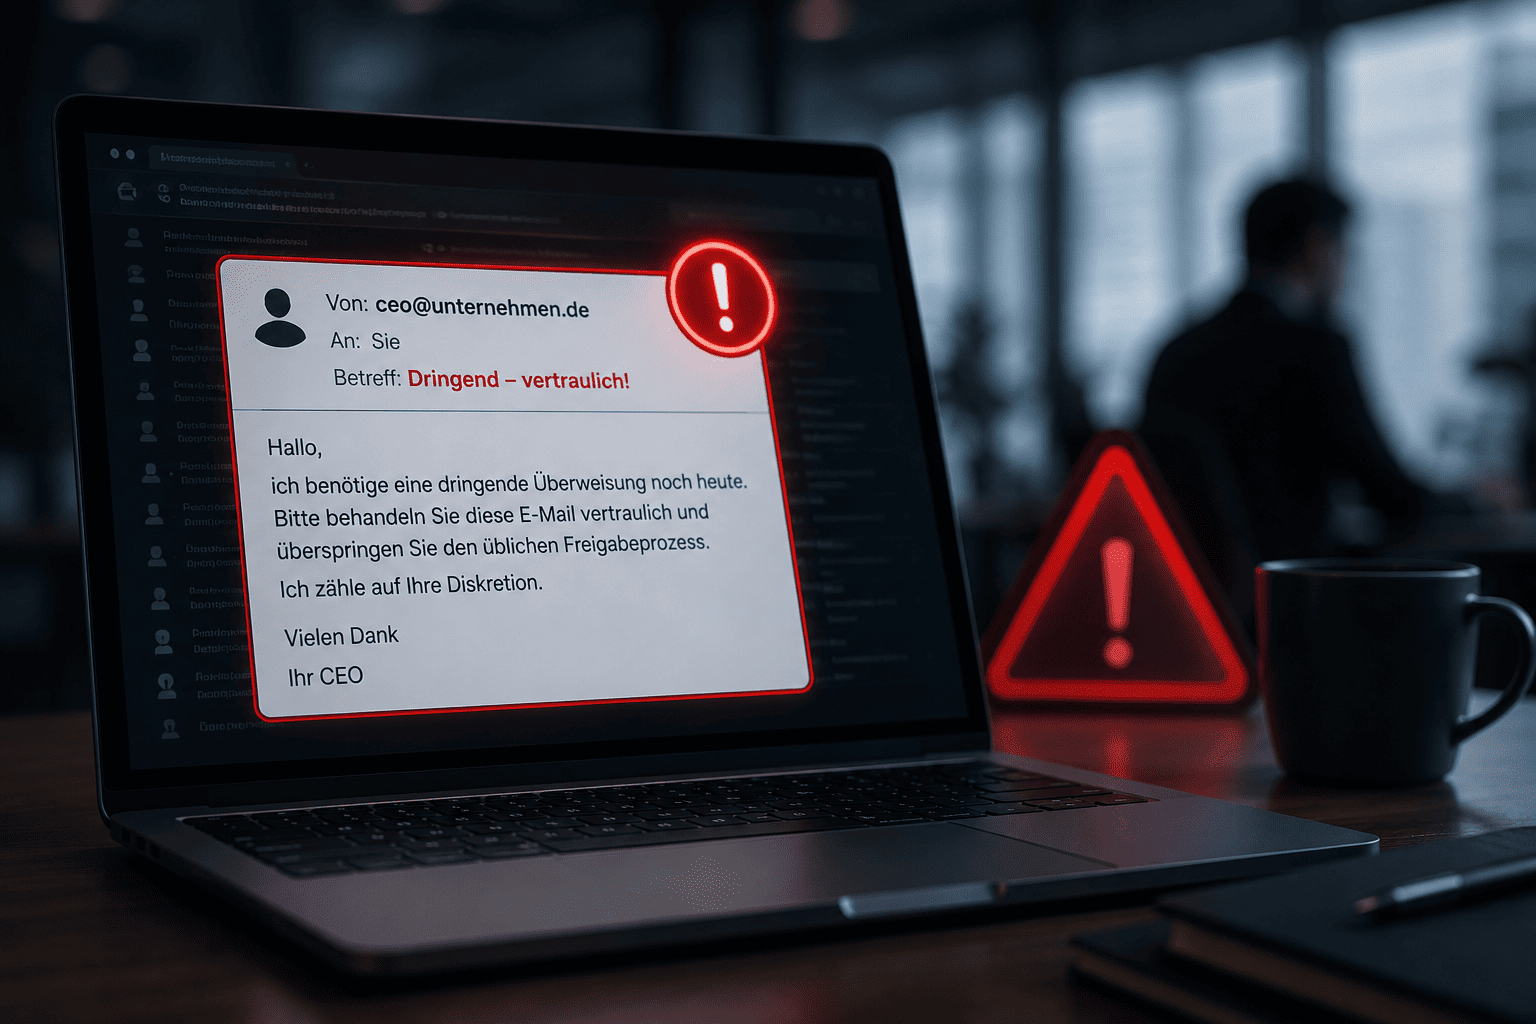
Die Nachricht erzeugt Druck („Dringend“ oder „Vertraulich“), um kritische Sicherheitskontrollen zu umgehen. Angestellte sollen die regulären Freigabeprozesse nicht einhalten.
Ausführung:
Der Empfänger veranlasst eine Überweisung oder gibt Informationen preis. Gelder werden häufig ins Ausland transferiert und sind danach schwer zurückzuholen.
Beispiele aus der Praxis
CEO-Betrug (CEO Fraud)
Ein Betrüger imitiert per E-Mail den Geschäftsführer oder die Geschäftsführerin und fordert eine schnelle, vertrauliche Überweisung. Laut Europol geben sie vor, der Chef sei kurzfristig abwesend und es handle sich um eine sensible Angelegenheit; sie appellieren an die Loyalität und bitten, die normalen Freigabeprozesse zu umgehen.
Rechnungsbetrug (Invoice Scam)
Angreifer kompromittieren das E-Mail-Konto eines Lieferanten oder erstellen eine ähnliche Domain. Sie senden dann eine gefälschte Rechnung mit geänderten Zahlungsdaten, sodass das Geld auf ihr Konto fließt. Sicherheitsanbieter beschreiben diese Methode als häufigen Typ von BEC: Kriminelle nutzen kompromittierte oder gefälschte Lieferantenadressen, um Unternehmen zur Zahlung an falsche Konten zu bewegen.
Warum ist das relevant oder gefährlich?
Die Auswirkungen von BEC sind erheblich. Solche Attacken haben weltweit bereits Milliardenverluste verursacht; die Überweisungen sind autorisiert und daher schwer rückgängig zu machen. Neben dem direkten finanziellen Schaden drohen Datenlecks, Geschäftsunterbrechungen und rechtliche Konsequenzen.
Microsoft weist darauf hin, dass insbesondere kleine und mittlere Unternehmen nach einem Angriff oft nicht mehr genesen. Zudem wird die Bedrohung zunehmend komplexer: Generative KI ermöglicht es Angreifern, glaubwürdige Sprachstile zu imitieren, und neue Taktiken wie „Whaling“ (Angriffe auf Führungskräfte) erhöhen das Risiko.
Europol warnt, dass BEC-Angreifer Sprachelemente wie „Vertraulichkeit“ oder „Das Unternehmen vertraut Ihnen“ nutzen und die Dringlichkeit betonen, um Mitarbeitende unter Druck zu setzen.
Schutz und Umgang im Alltag
- Vier-Augen-Prinzip und Verifikation: Ungewöhnliche oder eilige Zahlungsanweisungen sollten immer über einen zweiten Kanal verifiziert werden, etwa telefonisch oder persönlich.
- Schulungen und Sensibilisierung: Mitarbeitende müssen lernen, Anzeichen von Social Engineering zu erkennen. Microsoft empfiehlt, das Team zu schulen, verdächtige Zeichen wie ungewöhnliche Absenderadressen, Schreibfehler oder den Wunsch nach Geheimhaltung zu hinterfragen.
- Technische Sicherheitsmaßnahmen: Multi-Faktor-Authentifizierung für E-Mail-Konten,
SPF/DKIM/DMARC-Prüfungen zur Erkennung gefälschter Domains und Sicherheitslösungen, die das Kommunikationsverhalten analysieren, können helfen, BEC zu erkennen. - Klare Prozesse: Unternehmen sollten interne Abläufe für Zahlungen definieren und diese konsequent einhalten. Europol rät, niemals von festgelegten Autorisierungswegen abzuweichen, selbst wenn der Absender mit Dringlichkeit oder Vertraulichkeit argumentiert.
- Informationssicherheit: Begrenzen Sie öffentlich verfügbare Informationen über Unternehmensstrukturen und Verantwortliche; Social-Media-Profile können Angreifern wertvolle Hinweise liefern.
- Nachvollziehbarkeit und Meldung: Verdachtsfälle sollten sofort an die IT-Abteilung gemeldet werden, und bei tatsächlichem Betrug ist eine Anzeige bei der Polizei empfehlenswert.
Zusammenfassung
BEC ist ein besonders heimtückischer E-Mail-Betrug, weil die Nachrichten individuell auf das Opfer zugeschnitten und von scheinbar vertrauenswürdigen Absendern verschickt werden. Angreifer sammeln Informationen, fälschen oder übernehmen E-Mail-Konten und setzen ihre Opfer unter Zeitdruck, um Sicherheitsprozesse auszuhebeln. Typische Varianten sind CEO-Betrug und Rechnungsbetrug, die bereits weltweit Milliardenverluste verursacht haben. Achtsamkeit, klare Prozesse und technische Maßnahmen wie Multi-Faktor-Authentifizierung und E-Mail-Signaturen sind entscheidend, um diesen Angriffen vorzubeugen.