

Was ist das?
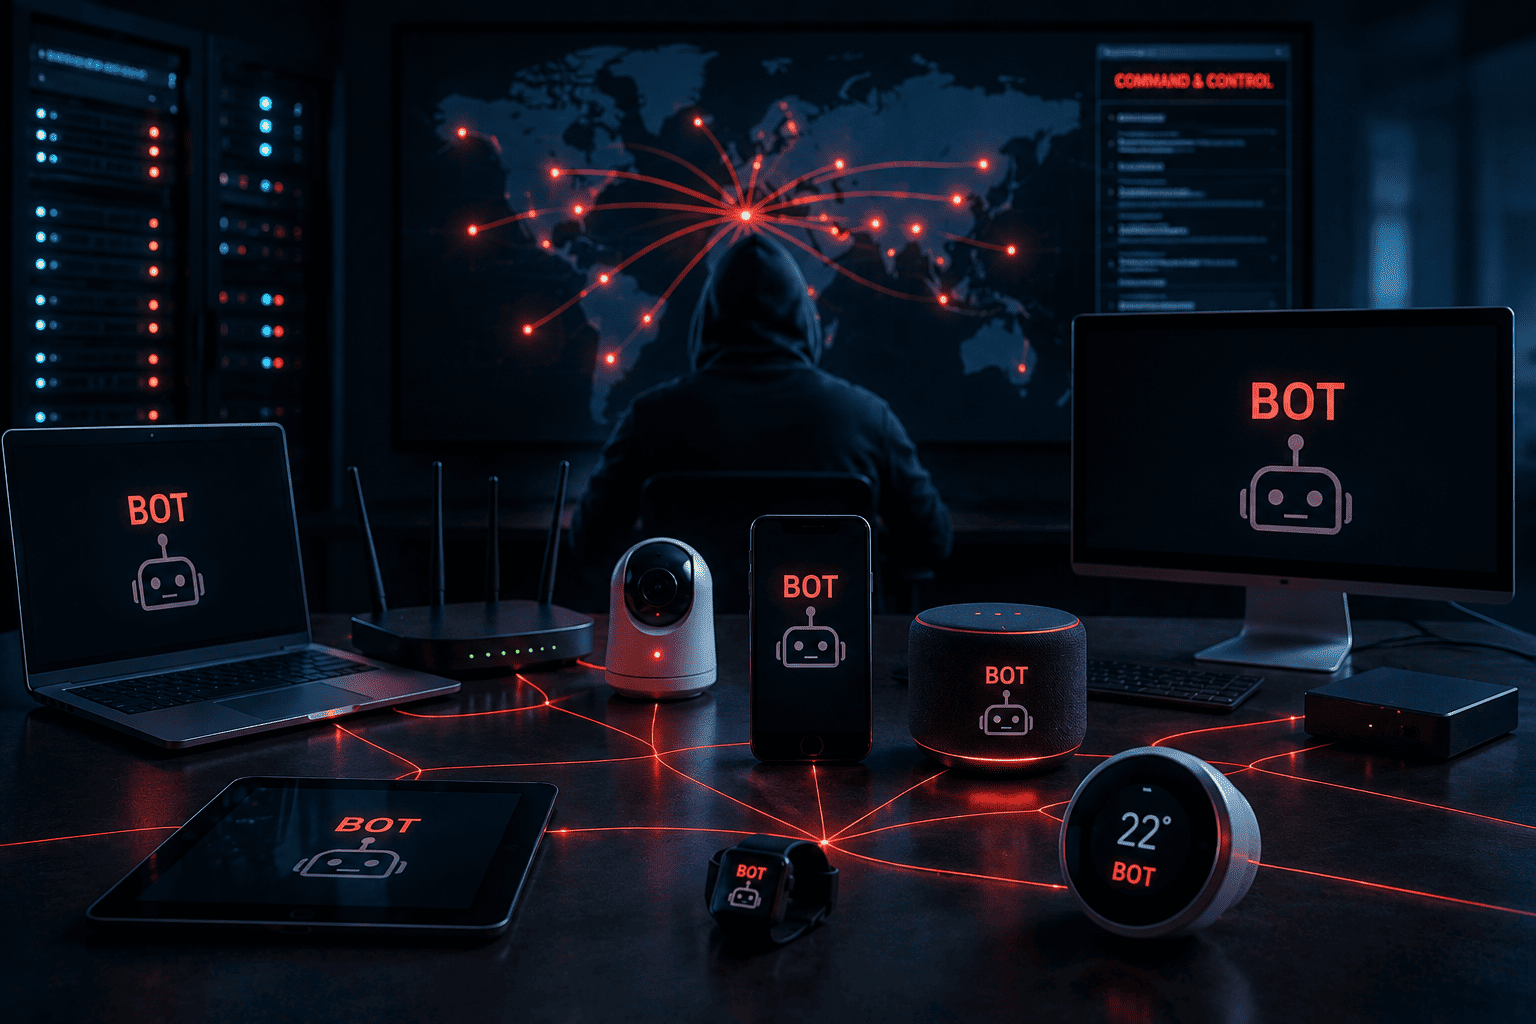
Ein Bot ist ein ferngesteuertes Programm, das unbemerkt auf dem Rechner oder einem anderen Netzwerkgerät läuft. In einem Botnetz werden viele solcher infizierten Geräte – üblicherweise tausende – zu einer „Roboter‐Armee“ zusammengeschaltet, die über einen zentralen Kommandoserver gesteuert wird. Laut dem Bundesamt für Sicherheit in der Informationstechnik (BSI) bilden nicht nur klassische PCs Bots; auch Smartphones, Tablets, smarte Haushaltsgeräte, Wearables oder IoT-Komponenten wie Webcams oder Router können Teil eines Botnetzes sein. Wer von außen die Kontrolle hat, kann die Geräte für beliebige Zwecke missbrauchen.
Wie funktioniert es?
Ein Botnetz entsteht, indem sich auf vielen Geräten eine Schadsoftware festsetzt. Die Infektion erfolgt häufig über das Surfen im Internet oder das Öffnen von E-Mail-Anhängen, wenn der Nutzer keine Schutzmaßnahmen ergriffen hat. Der Schadcode installiert einen „Bot“, der sich im Hintergrund versteckt und sich unbemerkt im Heimnetzwerk ausbreitet. Alle infizierten Geräte melden sich bei einem sogenannten Command-and-Control-(C&C)-Server. Dieser Server sendet Befehle an die Bots. Die Geräte bleiben passiv, bis sie aktiviert werden. Dann können sie gleichzeitig Aufgaben ausführen – etwa Schadsoftware herunterladen, Spam versenden oder gezielt fremde Rechner angreifen. Moderne Botnets nutzen oft IoT-Geräte; die Kontrolle erfolgt über verschlüsselte Kanäle, sodass die Kommunikation schwer zu erkennen ist.
Beispiele aus der Praxis
DDoS-Attacke
Ein Distributed-Denial-of-Service-(DDoS)-Angriff nutzt die vielen Bots, um massenhaft Anfragen an einen Server zu schicken. Dadurch wird der Server überlastet und für legitime Nutzer unerreichbar. BSI erläutert, dass Botnets für DDoS-Angriffe, Spam und den Download weiterer Schadprogramme eingesetzt werden. Ein aktueller Bericht von NETSCOUT zeigt, dass IoT-Botnets im Jahr 2025 Angriffe mit bis zu 30 Terabit pro Sekunde verursachten und sogar ungeschulte Angreifer dank KI-Tools komplexe Attacken starten konnten.
Spam und Cryptojacking
Botnet-Betreiber versenden über die infizierten Systeme massenhaft Spam-E-Mails oder Phishing-Nachrichten. Über mitgelieferte Malware können sie Passwörter ausspähen (Keylogging) oder die Rechner heimlich zur Krypto-Währungs-Berechnung nutzen (Cryptojacking). Solche Angriffe belasten das System, können Stromkosten verursachen und dienen dem Angreifer als Einnahmequelle.
Hinweis: Der Begriff „Zombie-Computer“ beschreibt anschaulich, dass die Geräte – wie Zombies – scheinbar normal laufen, aber vom Angreifer gesteuert werden.
Warum ist das relevant?
Ein Botnetz verwandelt ein eigentlich harmloses Gerät in ein Werkzeug für Cyberkriminelle. Private Daten auf dem Gerät sind nicht mehr sicher, und das Gerät wird ungewollt zum Täter, indem es an Angriffen auf andere Systeme teilnimmt. Botnets werden zunehmend leistungsfähiger und nutzen die hohe Vernetzung im Alltag; Berichte zeigen, dass 2025 weltweit mehr als acht Millionen DDoS-Angriffe verzeichnet wurden. Die Gefahr nimmt zu, weil IoT-Geräte oft schlecht geschützt sind. Kompromittierte Router und Überwachungskameras können Angriffe mit mehreren Terabit Datenverkehr pro Sekunde verursachen. Gleichzeitig senkt künstliche Intelligenz die Einstiegshürden für Angreifer, wie die Verwendung von Chatbots zur Anleitung ungeschulter Täter zeigt. Für Unternehmen bedeuten Botnet-Angriffe finanzielle Verluste durch Ausfallzeiten, Datenklau oder Image-Schäden. Auch Privatpersonen können betroffen sein: ein infiziertes Heimnetzwerk belastet die Internetleitung, erhöht den Stromverbrauch und kann zu Ermittlungen führen, wenn der eigene Anschluss für Straftaten missbraucht wird.
Schutz und Umgang im Alltag
- Software aktualisieren: Regelmäßige Updates des Betriebssystems und der Anwendungen schließen bekannte Sicherheitslücken.
- Antiviren- und Anti-Malware-Lösungen verwenden: Eine aktuelle Sicherheitssoftware kann Bots erkennen und blockieren.
- Vorsicht beim Öffnen von E-Mails und Webseiten: Anhänge nur öffnen, wenn die Quelle vertrauenswürdig ist; auf Phishing-Warnsignale achten.
- Starke Passwörter und Zwei-Faktor-Authentifizierung: So wird es schwieriger, Konten zu übernehmen und Geräte zu kapern.
- IoT-Geräte absichern: Standardpasswörter ändern, Geräte nur mit dem nötigen Funktionsumfang ans Internet anbinden und ihre Firmware aktualisieren.
- Netzwerküberwachung: Ungewöhnlicher Datenverkehr kann Hinweise auf eine Infektion liefern.
Wer den Verdacht hat, dass sein Gerät Teil eines Botnetzes ist, sollte es vom Netzwerk trennen, mit einer aktuellen Sicherheitssoftware überprüfen und falls nötig neu installieren. Viele Internetprovider informieren betroffene Nutzer und bieten Hilfestellung an. Im Unternehmensumfeld helfen insbesondere Maßnahmen wie professionelle Firewall- und Netzwerkwerk Überwachungs-Systeme sowie granulare Netzsegmentierung.
Zusammenfassung
Ein Botnetz ist eine verdeckte Zusammenschaltung vieler infizierter Geräte, die von einem Angreifer ferngesteuert werden. Die Infektion erfolgt über Schadsoftware; die Geräte melden sich beim Command-and-Control-Server und führen auf Befehl Aufgaben wie DDoS-Attacken, Spam-Versand oder Krypto-Mining aus. Moderne Botnets nutzen zunehmend IoT-Geräte und können dank KI-gestützter Tools enorme Schadenspotenziale entfalten. Eine gute Cyberhygiene – Updates, Sicherheitssoftware, Vorsicht bei E-Mails und die Absicherung von IoT-Geräten – reduziert das Risiko, selbst Teil einer Botnet-Armee zu werden.