

Was ist das?
Eine Advanced Persistent Threat (APT) ist eine Form digitaler Angriff, bei der gut ausgebildete, oft staatlich finanzierte Täter sehr gezielt ein Netzwerk oder System infiltrieren und über längere Zeit unentdeckt bleiben. Dabei geht es nicht um schnelle Beute, sondern um langfristigen Zugriff: Angreifer dringen ein, sammeln vertrauliche Daten oder manipulieren Systeme und halten ihre Präsenz möglichst lange aufrecht. APTs unterscheiden sich von gewöhnlicher Malware durch die Raffinesse der eingesetzten Mittel, die Hartnäckigkeit und die klare Zielauswahl.
Wie funktioniert das / Wie entsteht es?
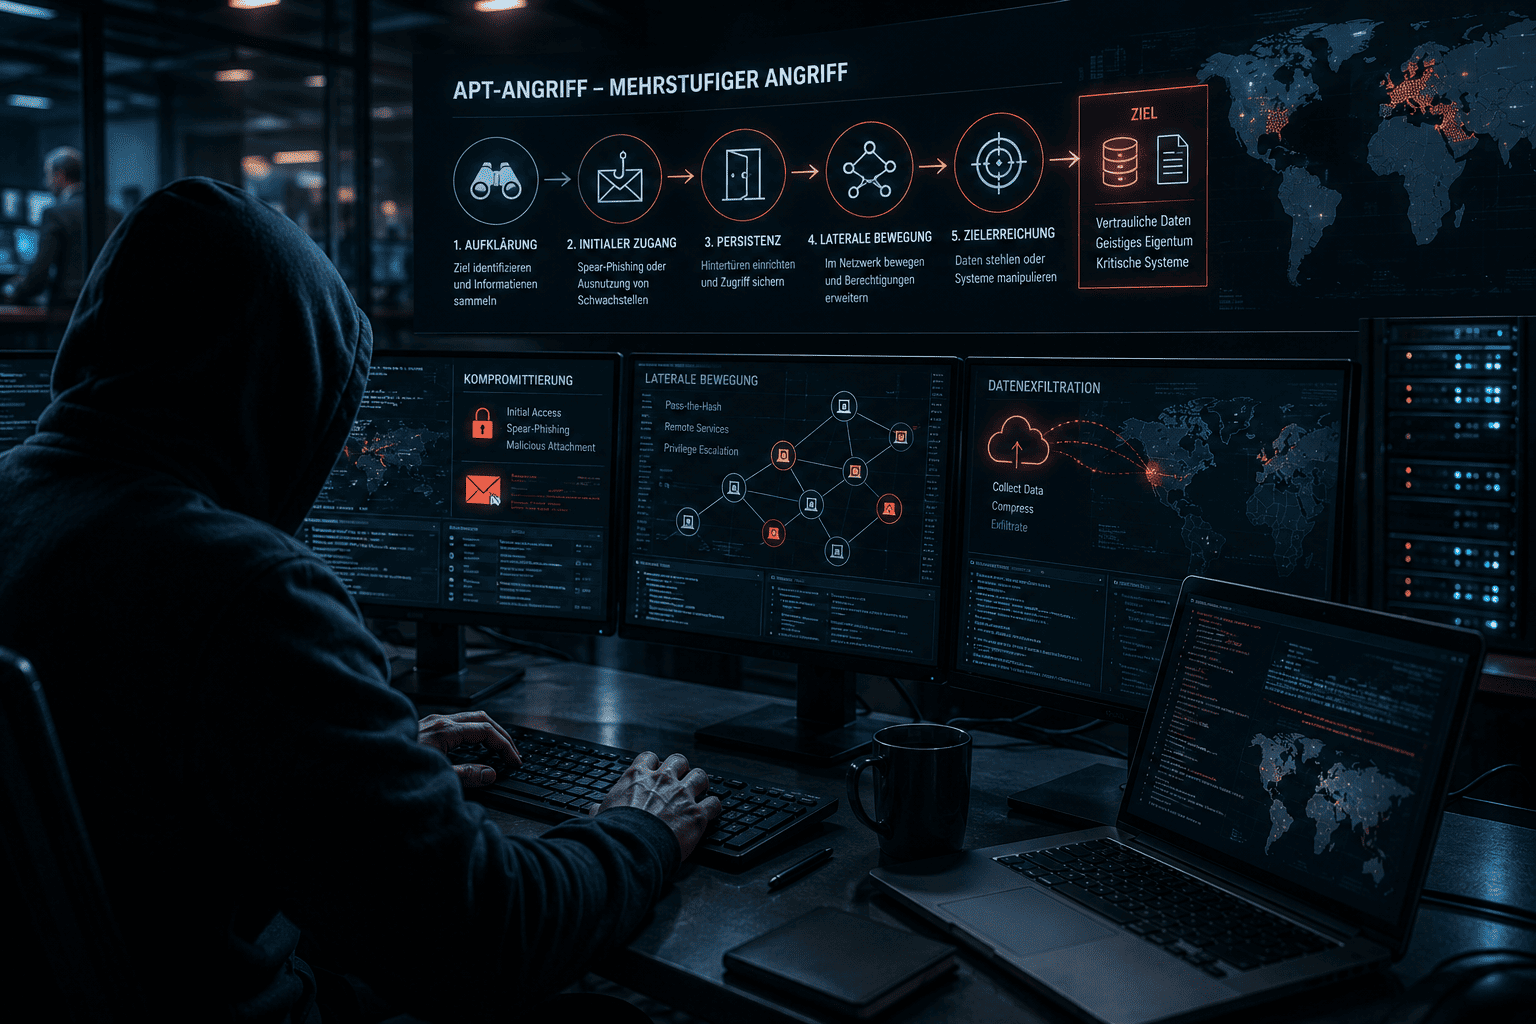
Man kann sich einen APT-Angriff wie einen mehrstufigen Spionage-Einbruch vorstellen: Zunächst beobachten die Täter das Ziel (Aufklärung). Danach nutzen sie Schwachstellen oder täuschende E-Mails (Spear-Phishing), um den ersten Zugang zu gewinnen. Einmal im Netzwerk, richten sie Hintertüren ein, erweitern schrittweise ihre Berechtigungen und bewegen sich seitlich durch das Netz, um weitere Systeme zu kompromittieren. Diese Phase kann Wochen oder Monate dauern, vergleichbar mit einem Einbrecher, der sich im Haus versteckt und Stück für Stück weitere Räume erschließt. Schließlich exfiltrieren sie Daten oder sabotieren Systeme, bevor sie ihre Spuren verwischen.
Aus der Praxis:
SolarWinds/Cozy Bear (APT29):
2020 kompromittierte die russische Gruppe APT29 die Software-Lieferkette der SolarWinds-Orion-Plattform, die von zahlreichen Unternehmen und Behörden genutzt wurde. Die Angreifer blieben monatelang unentdeckt und nutzten den Zugang, um sensible Daten auszuspähen.
Stuxnet und APT1:
Stuxnet, eine vermutlich staatlich unterstützte Malware, richtete sich gegen das iranische Atomprogramm und verursachte physische Schäden an Zentrifugen. APT1, eine chinesische Gruppe, infiltrierte über 140 Organisationen, um geistiges Eigentum und Geschäftsgeheimnisse zu stehlen. In beiden Fällen zeigte sich die langfristige, gezielte Natur solcher Angriffe.
Warum ist das relevant oder gefährlich?
APTs bedrohen nicht nur Großkonzerne oder Regierungen, sondern auch spezialisierte Zulieferer und kleinere „Hidden Champions“. Angreifer nutzen diese Unternehmen oft als Sprungbrett, um größere Ziele zu erreichen. Sie zielen auf Geschäftsgeheimnisse, Forschungsergebnisse oder vertrauliche Daten und können damit enorme finanzielle Schäden verursachen. Die durchschnittlichen Kosten eines Datenverstoßes liegen laut Studien bei mehreren Millionen Euro. Zudem können APTs kritische Infrastrukturen sabotieren und die nationale Sicherheit gefährden.
Schutz und Umgang
Eine wirksame Abwehr erfordert einen mehrschichtigen Sicherheitsansatz:
- Regelmäßige Risiko- und Schwachstellenbewertungen und konsequentes Patch-Management helfen, Einstiegspunkte zu schließen.
- Netzwerksegmentierung begrenzt die seitliche Ausbreitung von Angreifern.
- Fortschrittliche Erkennungswerkzeuge wie Endpoint Detection & Response und Intrusion-Prevention-Systeme sowie kontinuierliche Überwachung sind wichtig, um verdächtige Aktivitäten früh zu erkennen.
- Mitarbeiterschulungen zur Phishing-Prävention und die Verwendung von Multi-Faktor-Authentifizierung reduzieren das Risiko, dass Angreifer durch Social Engineering eindringen.
- Ein gut geübter Incident-Response-Plan stellt sicher, dass im Verdachtsfall schnell reagiert wird.
Advanced Persistent Threats sind also keine theoretische Gefahr, sondern reale Spionage- und Sabotageoperationen. Mit einem Bewusstsein für die Angreiferstrategien und geeigneten Sicherheitsmaßnahmen lässt sich das Risiko jedoch deutlich reduzieren.